Categorías
Hacking Services - Software Web Applications

Pentesting web avanzado fuera de OWASP Top 10: 5 técnicas modernas y potentes

El pentesting web avanzado fuera de OWASP Top 10 actual ya no consiste en buscar únicamente fallos clásicos en formularios, cookies o parámetros. Las aplicaciones modernas viven distribuidas entre frontends en JavaScript, APIs internas, CDNs, colas, proxies, microservicios y proveedores cloud. Por eso, cuando un equipo de seguridad quiere encontrar problemas realmente relevantes, necesita ir más allá del checklist tradicional y trabajar con una mentalidad de sistema completo.

En ese contexto, las técnicas de recolección de información y análisis de superficie de ataque suelen ser el punto de partida antes de profundizar en validaciones manuales. Además, la guía oficial del OWASP Web Security Testing Guide resulta muy útil para estructurar el trabajo y no dejar huecos en la revisión.

La clave para entender estas técnicas es asumir una realidad incómoda: muchas vulnerabilidades serias no nacen en la lógica de negocio obvia, sino en las fricciones entre componentes. El proxy interpreta una cabecera de una forma, el backend de otra; el CDN cachea un contenido que el servidor quería marcar como privado; el frontend expone una ruta que nadie documentó; el motor GraphQL permite consultar campos que no deberían estar disponibles; o un servicio interno responde a una petición que jamás debió salir de la red privada.

1. Reconstrucción avanzada de superficie de ataque desde el frontend
pentesting web avanzado fuera de OWASP Top 10 illustration for 5 técnicas modernas y potentes de pentesting web fuera de OWAS

Una de las técnicas más eficaces en pentesting web avanzado fuera de OWASP Top 10 moderno consiste en reconstruir la superficie real de la aplicación a partir del frontend, no de la documentación. Esto incluye JavaScript minificado, mapas de origen, variables embebidas, rutas internas, referencias a microservicios, endpoints de depuración y nombres de funciones que delatan flujos sensibles.

Muchos equipos se quedan en el rastreo básico de URLs, pero las aplicaciones actuales revelan muchísimo más mediante bundles, sourcemaps y llamadas asíncronas. Analizar el código cliente permite encontrar paneles ocultos, rutas beta, endpoints de administración, proveedores de autenticación alternativos y parámetros que solo aparecen en ciertos flujos.

Prueba rápida para extraer rutas y endpoints desde JavaScript

# Descargar recursos públicos y extraer URLs y rutas interesantes
katana -u https://objetivo.tld -jc -fx -d 3 | tee urls.txt

Buscar referencias a API, graphql, admin, debug o internal

grep -Ei "api|graphql|admin|debug|internal|staging|beta" urls.txt

Correlacionar con URLs históricas y contenido expuesto

gau objetivo.tld | tee historico.txt comm -12 <(sort urls.txt) <(sort historico.txt) > coincidencias.txt

Esta validación debe hacerse siempre con autorización expresa y dentro del alcance acordado.

En la práctica, esta técnica sirve para mucho más que “descubrir rutas”. Permite reconstruir el modelo mental del producto. Si un bundle menciona invoicePreview, tenantSwitch, impersonateUser o exportAsCsv, ya tienes hipótesis concretas para revisar controles de acceso, validaciones server-side y exposición accidental de funcionalidad sensible.

Qué buscar en el frontend moderno

Los sourcemaps accesibles, las rutas no enlazadas, los nombres de servicios internos y las variables de entorno expuestas son especialmente valiosos. También lo son las llamadas a proveedores de identidad, analítica, colas de eventos y backends separados por dominio. Todo eso revela cómo está construido el ecosistema y, en muchos casos, dónde fallan las defensas.

Si una organización quiere madurez real, este tipo de análisis debería formar parte de sus revisiones recurrentes. Un equipo especializado como el de The Hacker Way suele combinar esta técnica con revisión manual del tráfico y pruebas de autorización para convertir una simple observación en un hallazgo de alto impacto.

2. HTTP request smuggling y desincronización entre proxy y backend

HTTP request smuggling sigue siendo una de las técnicas más poderosas en entornos con múltiples intermediarios. Su valor no está solo en el impacto técnico, sino en la variedad de consecuencias: desvío de tráfico, envenenamiento de caché, bypass de controles de autenticación, ejecución de acciones en nombre de otro usuario y exposición de contenido protegido.

La raíz del problema es simple y peligrosa: distintos componentes interpretan de manera diferente el límite entre una petición y la siguiente. Cuando un proxy frontal y un backend no están alineados en el manejo de Content-Length, Transfer-Encoding o ciertas particularidades de HTTP/2, una solicitud cuidadosamente construida puede dejar al sistema en un estado desincronizado.

Por qué sigue siendo tan efectiva

La mayor fortaleza del request smuggling es que no depende de un único bug evidente. Depende de una diferencia de interpretación. Eso hace que muchas defensas automáticas no lo detecten, y que algunos entornos lo arrastren durante años sin saberlo. Además, en aplicaciones con CDN, WAF, balanceador y backend de aplicación, cada capa puede introducir una nueva oportunidad de desalineación.

Probes útiles para validar comportamientos de parseo

# Revisar encabezados de respuesta y pistas del stack
curl -skI https://objetivo.tld

Forzar transferencias con combinaciones de cabeceras para observación manual

printf 'POST / HTTP/1.1rnHost: objetivo.tldrnContent-Length: 4rnTransfer-Encoding: chunkedrnrn0rnrn' | nc objetivo.tld 443

Comparar respuestas cuando se altera el orden o la presencia de cabeceras

curl -sk --http1.1 -H 'Transfer-Encoding: chunked' -H 'Content-Length: 4' https://objetivo.tld/

El objetivo de estas pruebas es observar discrepancias, no asumir automáticamente que existe una vulnerabilidad.

En una auditoría profesional, esta técnica se complementa con análisis de infraestructura, comprobación de versiones y observación del comportamiento entre HTTP/1.1, HTTP/2 y diferentes rutas de entrada. Cuando se aplica con método, puede descubrir fallos que ni siquiera aparecen en pruebas de penetración tradicionales.

La experiencia demuestra que los entornos complejos necesitan un enfoque más sofisticado, y por eso los servicios especializados de The Hacker Way suelen dar valor a este tipo de validaciones de bajo nivel, especialmente cuando existen varias capas de proxy y redes híbridas.

3. Cache poisoning y cache deception en CDNs y proxies

Pocas técnicas son tan subestimadas como el abuso de caché. En aplicaciones modernas, el contenido compartido a través de CDN o proxy inverso puede amplificar un pequeño error de configuración hasta convertirlo en una exposición masiva. El problema no es solo técnico, sino también de negocio, porque una respuesta cacheada de forma incorrecta puede afectar a miles de usuarios en cuestión de segundos.

Cache poisoning ocurre cuando un atacante logra que una respuesta maliciosa o manipulada se almacene como si fuera legítima. Cache deception, en cambio, aprovecha diferencias de interpretación entre rutas estáticas y dinámicas para hacer que contenido sensible termine en un almacenamiento pensado para información pública.

La complejidad aumenta porque cada proveedor y cada arquitectura implementan reglas distintas. A veces la clave está en una cabecera poco común, en una normalización extraña de la URL o en una variación de parámetros que el backend ignora, pero el CDN sí considera relevante.

Señales de que merece la pena investigar

Si la aplicación usa Vary de forma inconsistente, mezcla contenido autenticado con rutas públicas, responde con cabeceras diferentes según la sesión o permite que ciertos parámetros alteren el contenido sin cambiar el identificador de caché, hay terreno para un análisis serio. También conviene revisar si los recursos estáticos y dinámicos comparten dominios o reglas de cacheado demasiado genéricas.

Prueba de comportamiento de caché

# Comprobar si una respuesta se sirve desde caché
curl -skI https://objetivo.tld/recurso

Repetir con parámetros no funcionales para observar diferencias

curl -skI 'https://objetivo.tld/recurso?x=1' curl -skI 'https://objetivo.tld/recurso?x=2'

Comparar cabeceras como Age, X-Cache, Cache-Control o Via

curl -sk 'https://objetivo.tld/recurso' | head

Cuando las cabeceras muestran inconsistencia o la respuesta varía de forma inesperada, conviene profundizar con una revisión manual del CDN y del proxy inverso.

El impacto de esta técnica puede ser enorme porque no depende de comprometer una sola cuenta. Bien explotada, afecta a otros usuarios, a sesiones ajenas o incluso a la integridad de contenido público. Por eso suele ser una de las áreas que más valoran las organizaciones con madurez real en seguridad, y una de las que mejor aprovechan equipos como The Hacker Way cuando realizan validaciones de infraestructura web compleja.

4. Abuso de APIs modernas y GraphQL

Las APIs modernas han cambiado por completo la forma de pentestear aplicaciones web. Ya no basta con mirar formularios HTML; hoy es imprescindible evaluar endpoints JSON, gateways, BFFs, GraphQL, WebSockets y flujos móviles reutilizados por el navegador. Una API expone la lógica central del negocio, y eso la convierte en un objetivo prioritario.

GraphQL merece una atención especial porque ofrece mucha capacidad de consulta en una sola interfaz. Eso es muy útil para el desarrollo, pero también abre la puerta a problemas de autorización por campo, profundidad excesiva, enumeración de objetos y abuso de batching. Muchas veces, el fallo no está en “si existe acceso”, sino en qué parte exacta del objeto puede leer o modificar cada rol.

Qué validar en una API moderna

La revisión debe centrarse en la autorización, no solo en la autenticación. Un usuario autenticado puede consultar un recurso que no le pertenece, modificar un atributo fuera de su rol o encadenar campos que revelan información de otros clientes. En GraphQL, además, es habitual que la introspección o la documentación parcial permita mapear todo el modelo de datos rápidamente.

Pruebas mínimas para comprobar exposición y autorización

# Consultar una API típica y revisar estructura, errores y metadatos
curl -sk https://objetivo.tld/api/users/1 | jq

Probar una consulta GraphQL básica

curl -sk https://objetivo.tld/graphql -H 'Content-Type: application/json' --data '{"query":"{ __typename }"}'

Intentar introspección si está permitida

curl -sk https://objetivo.tld/graphql -H 'Content-Type: application/json' --data '{"query":"query { __schema { types { name } } }"}'

Estas pruebas ayudan a mapear el alcance técnico sin asumir todavía la existencia de una vulnerabilidad.

En auditorías reales, esta técnica se combina con la comparación entre roles, la revisión de respuestas de error y la observación de correlación entre objetos. Un endpoint que devuelve 200 OK no garantiza que la autorización sea correcta. Solo garantiza que alguien respondió, y esa diferencia importa muchísimo.

Por eso, cuando una organización necesita revisar su capa de APIs con profundidad, suele buscar apoyo especializado, como el que ofrecen los servicios de pentesting de The Hacker Way, donde el foco no se limita a encontrar fallos aislados, sino a entender el modelo de autorización completo.

5. SSRF encadenado a nube, metadatos e infraestructura interna

La SSRF sigue siendo una técnica de alto valor, pero en entornos modernos su verdadera fuerza aparece cuando se encadena con nube, microservicios o redes internas. Ya no se trata solo de leer una URL remota, sino de usar la aplicación como puente hacia recursos que nunca deberían ser accesibles desde fuera.

En muchos entornos cloud, los servicios internos exponen endpoints de metadatos, paneles administrativos o interfaces de servicio accesibles únicamente desde redes privadas. Si una función de “preview”, “import”, “fetch URL” o “webhook tester” permite hacer peticiones salientes sin controles estrictos, puede convertirse en una puerta de entrada hacia el interior de la infraestructura.

Cómo se valida de forma ordenada

El primer paso no es atacar, sino comprender el patrón de salida de la aplicación. Hay que observar qué protocolos acepta, si sigue redirecciones, cómo maneja DNS, si bloquea IPs privadas y si filtra esquemas como file://, gopher:// o http://127.0.0.1. La diferencia entre un filtro real y una validación superficial suele descubrirse en los detalles.

Probes controladas para estudiar el comportamiento

# Probar una URL controlada por el auditor para confirmar salida
curl -sk -X POST https://objetivo.tld/fetch 
  -H 'Content-Type: application/json' 
  --data '{"url":"https://control.tudominio.tld/ping"}'

Observar si la aplicación resuelve IPs privadas o enlaces locales

curl -sk -X POST https://objetivo.tld/fetch -H 'Content-Type: application/json' --data '{"url":"http://127.0.0.1:8080/"}'

En entornos cloud, verificar de forma autorizada la exposición de metadatos

curl -sk http://169.254.169.254/latest/meta-data/

Estas pruebas solo deben ejecutarse dentro de un alcance autorizado y con el conocimiento de la infraestructura evaluada.

El valor de esta técnica no está solo en el acceso inicial, sino en el pivot posterior. Una SSRF bien encadenada puede descubrir credenciales temporales, inventariar servicios internos, acceder a paneles administrativos o revelar configuraciones que facilitan movimientos laterales. Es una de las razones por las que los equipos maduros incluyen revisión de egress, servicios internos y arquitectura cloud en sus campañas de seguridad.

El valor real de estas técnicas en un pentest serio

Estas cinco técnicas funcionan porque obligan a mirar la aplicación como un sistema vivo, no como una página web aislada. El frontend, el proxy, el CDN, el backend, la API y la nube forman una cadena donde cada eslabón puede transformar una solicitud inocente en una exposición crítica. Quien solo revisa parámetros visibles se queda en la superficie; quien analiza flujos, dependencias y desalineaciones obtiene hallazgos mucho más potentes.

Además, estas técnicas generan resultados más valiosos para negocio porque suelen afectar a múltiples usuarios, a varias capas de la arquitectura o a la integridad global del servicio. No son fallos menores de formulario, sino problemas que afectan a confianza, disponibilidad, aislamiento de datos y control de acceso. Esa es la clase de trabajo que diferencia una auditoría táctica de una evaluación realmente estratégica.

Cuando se trabaja con este nivel de profundidad, también ayuda revisar material de referencia como el Web Security Academy de PortSwigger, especialmente para comparar hipótesis, entender patrones de explotación y organizar pruebas de forma segura y metódica.

Un pentest serio no se limita a “probar cosas”. Requiere observar cómo interactúan los componentes, validar supuestos, comparar respuestas y documentar el impacto real. De esa manera, el informe final deja de ser una lista de observaciones sueltas y se convierte en una lectura útil para equipos de desarrollo, infraestructura y negocio.

También conviene recordar que la diferencia entre un hallazgo interesante y uno realmente útil suele estar en el contexto. Una misma señal puede ser irrelevante en una app simple y crítica en una arquitectura con CDN global, autenticación federada y microservicios distribuidos. Por eso el pentesting web avanzado fuera de OWASP Top 10 no depende solo de la técnica, sino de entender el diseño del sistema.

Si el objetivo es priorizar bien, las pruebas deberían concentrarse en los puntos donde confluyen autenticación, caché, serialización, routing, orquestación y salidas a Internet. Ahí es donde aparecen los errores más difíciles de ver y, a menudo, los más rentables para un atacante. Ahí también es donde una evaluación rigurosa ofrece más valor defensivo para la organización.

Conclusión

Dominar el pentesting web avanzado fuera de OWASP Top 10 moderno implica abandonar la idea de que todo gira alrededor de un top 10. Las organizaciones más expuestas no suelen fallar por un único bug llamativo, sino por la suma de decisiones técnicas que dejan huecos entre capas. Por eso, la reconstrucción de superficie desde el frontend, el request smuggling, el abuso de caché, la validación profunda de APIs y la SSRF encadenada a cloud forman un conjunto especialmente potente.

Si una empresa quiere encontrar problemas serios antes que un atacante real, necesita método, experiencia y una visión integral de su arquitectura. En ese terreno, apoyarse en servicios especializados de pentesting web marca la diferencia entre una revisión superficial y una evaluación capaz de revelar debilidades de alto impacto. Y cuando el objetivo es entender de verdad cómo se rompe una aplicación moderna, repetir ese análisis con rigor y contexto es lo que convierte una prueba puntual en una ventaja defensiva sostenida.

En resumen, estas técnicas no sustituyen al enfoque clásico, pero sí lo elevan. Aplicadas con criterio, convierten una auditoría en una visión mucho más realista del riesgo y ayudan a priorizar mejor las mejoras de seguridad. Ese es, al final, el verdadero objetivo del pentesting web avanzado fuera de OWASP Top 10.
Additional pentesting web avanzado fuera de OWASP Top 10 illustration for 5 técnicas modernas y potentes de pentesting web fu

Categorías
Hacking Services - Software

Introducción al CISSP y sus dominios: 8 claves poderosas para aprobar con éxito

La Introducción al CISSP y sus dominios es una buena puerta de entrada para entender una de las certificaciones más valoradas en ciberseguridad. No se trata solo de memorizar conceptos, sino de aprender a pensar como un profesional de seguridad con visión estratégica.

La certificación CISSP (Certified Information Systems Security Professional) destaca porque evalúa conocimientos amplios sobre seguridad de la información, arquitectura de seguridad, operaciones, gestión de riesgos y desarrollo seguro. Para muchos profesionales, estudiar la Introducción al CISSP y sus dominios también supone un cambio de mentalidad: pasar de la ejecución técnica a la toma de decisiones basada en el negocio.

En The Hacker Way somos conscientes de la importancia de esta certificación para cualquier profesional de la ciberseguridad, por ese motivo hemos diseñado el curso: CISSP para CISOs: Domina la Certificación y Piensa como un Líder de Seguridad que te ayudará a comprender en profundidad cada dominio y los detalles necesarios para aprobar el examen. Te animamos a que te apuntes.

En este artículo veremos qué es el CISSP, por qué es tan importante y cómo se organizan sus ocho dominios. Si además quieres ampliar tu preparación con material complementario, puedes revisar esta lección sobre Introducción al CISSP.

¿Qué es el CISSP?

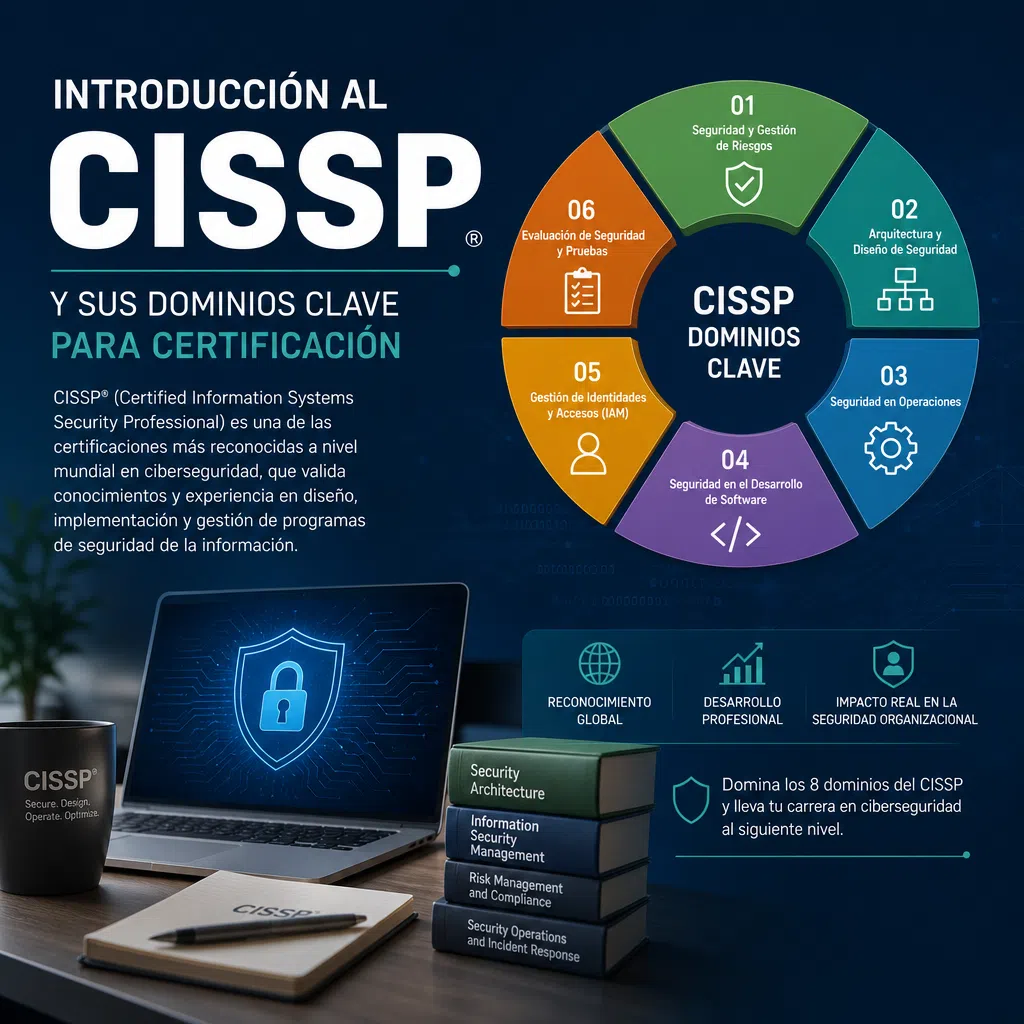
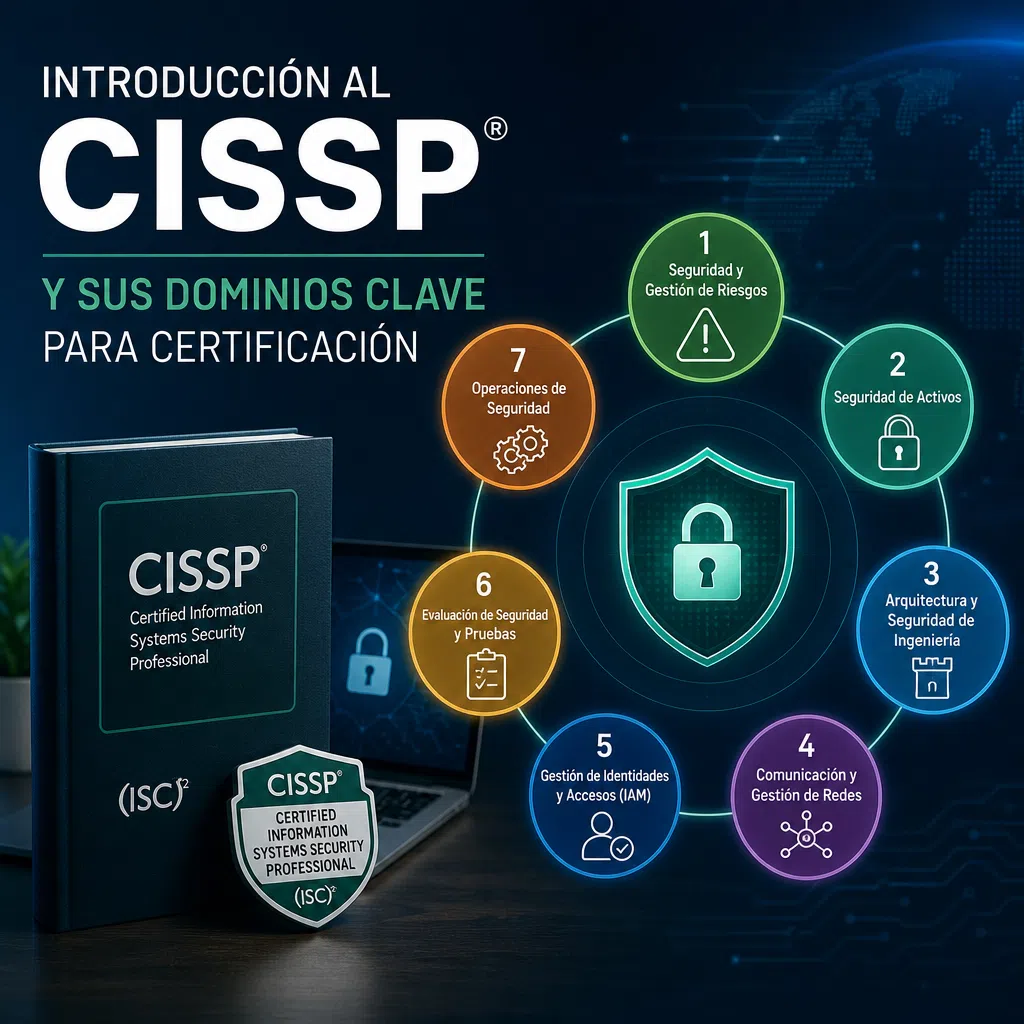
Introducción al CISSP y sus - Infografía del CISSP con ocho dominios de ciberseguridad, materiales de estudio y un portátil c

El CISSP es una certificación ofrecida por (ISC)², una organización internacional dedicada a la formación y acreditación en ciberseguridad. Está orientada a profesionales con experiencia en seguridad de la información, arquitectura de seguridad, gestión de riesgos, administración de identidad, seguridad de redes y otros campos relacionados.

A diferencia de certificaciones más técnicas o enfocadas en herramientas concretas, el CISSP tiene un enfoque amplio y conceptual. Esto significa que no solo evalúa si alguien sabe configurar un firewall o analizar logs, sino si entiende cómo encajan todas las piezas de un programa integral de seguridad.

Por eso, la Introducción al CISSP y sus dominios resulta útil incluso antes de empezar a estudiar en profundidad: ayuda a entender qué espera realmente la certificación y por qué se considera un estándar para perfiles sénior.

¿A quién va dirigida?

El CISSP suele ser ideal para perfiles como:

  • Analistas y arquitectos de seguridad
  • Responsables de seguridad de la información
  • Consultores de ciberseguridad
  • Ingenieros de seguridad
  • Auditores y gestores de riesgos
  • Líderes de equipos de TI con responsabilidades en seguridad

También es una certificación muy valorada por organizaciones que buscan talento capaz de tomar decisiones informadas sobre protección de activos, cumplimiento normativo y continuidad del negocio.

¿Por qué es tan importante?

Existen varias razones por las que el CISSP tiene tanto prestigio:

  1. Amplia cobertura de conocimientos: aborda múltiples áreas críticas de la ciberseguridad.
  2. Reconocimiento global: es una certificación conocida y respetada en muchos países.
  3. Enfoque estratégico: demuestra capacidad para pensar en seguridad a nivel organizacional.
  4. Valor profesional: puede ayudar a mejorar oportunidades laborales y salariales.
  5. Base para roles de liderazgo: es especialmente útil para puestos de responsabilidad.

Si quieres revisar la referencia oficial del programa, puedes consultar la información de (ISC)² sobre la certificación CISSP.

La estructura del CISSP: los 8 dominios

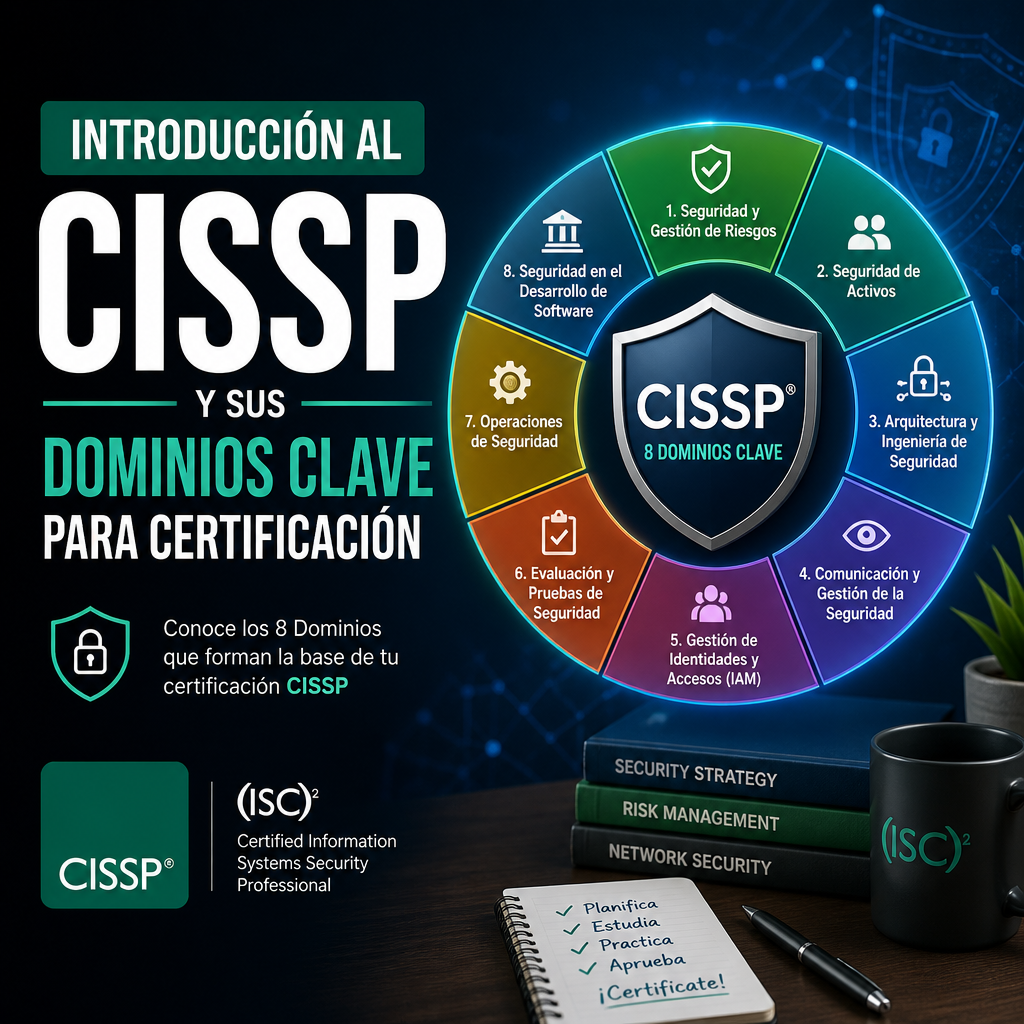
El contenido del CISSP se organiza en ocho dominios definidos por el programa oficial de (ISC)². Estos dominios representan el marco de trabajo sobre el que se construye la certificación y cubren desde fundamentos conceptuales hasta aspectos técnicos y operativos.

A continuación, veremos cada dominio de forma clara y con ejemplos prácticos. Esta visión general de la Introducción al CISSP y sus dominios te ayudará a conectar las áreas más importantes del examen con situaciones reales de trabajo.

1. Gestión de riesgos y seguridad

Este dominio se centra en la base de cualquier programa de seguridad: identificar, evaluar y tratar los riesgos. La seguridad no consiste en eliminar completamente el riesgo, sino en entenderlo y gestionarlo de forma adecuada.

Temas principales

  • Principios de confidencialidad, integridad y disponibilidad
  • Evaluación y análisis de riesgos
  • Marcos de cumplimiento y normativas
  • Políticas de seguridad
  • Continuidad del negocio y recuperación ante desastres
  • Concienciación y formación en seguridad

Ejemplo práctico

Una empresa de comercio electrónico detecta que su base de datos contiene información sensible de clientes. Antes de aplicar controles, debe evaluar el riesgo: ¿qué impacto tendría una filtración?, ¿qué probabilidad hay de que ocurra?, ¿cuál es el coste de mitigarla? A partir de ahí, puede decidir si cifra los datos, segmenta la red o implementa controles de acceso más estrictos.

Este dominio enseña que la seguridad debe alinearse con los objetivos del negocio, no funcionar de manera aislada.

Además, es uno de los apartados más importantes de la Introducción al CISSP y sus dominios, porque marca el tono de todo el examen: pensar primero en el riesgo y después en la tecnología.

2. Seguridad de activos

Este dominio aborda la protección de la información y los activos de la organización durante todo su ciclo de vida. Incluye cómo clasificar la información, cómo manejarla y quién debe tener acceso a ella.

Temas principales

  • Clasificación de la información
  • Propiedad y custodia de los datos
  • Retención y eliminación segura
  • Privacidad
  • Protección de activos digitales y físicos
  • Gestión de medios de almacenamiento

Ejemplo práctico

Una compañía legal maneja documentos confidenciales de clientes. No todos los empleados deben poder acceder a ellos. Por eso, la empresa define niveles de clasificación como público, interno, confidencial y restringido. Cada categoría tiene controles específicos, como cifrado, permisos limitados y eliminación segura cuando ya no es necesario conservar la información.

Este dominio es clave porque la seguridad comienza por saber qué se está protegiendo y cuán valioso es.

En la práctica, muchas organizaciones descubren que la Introducción al CISSP y sus dominios les ayuda a ordenar mejor sus políticas internas de clasificación y retención de datos.

3. Arquitectura e ingeniería de seguridad

Aquí se estudian los principios de diseño seguro de sistemas, redes y componentes tecnológicos. Es uno de los dominios más técnicos del CISSP, ya que cubre cómo construir infraestructura resistente a amenazas.

Temas principales

  • Conceptos de seguridad en arquitectura
  • Modelos y principios de diseño seguro
  • Hardware y firmware
  • Criptografía
  • Seguridad de sistemas distribuidos
  • Seguridad en la nube y virtualización

Ejemplo práctico

Una empresa quiere migrar aplicaciones a la nube. Antes de hacerlo, debe considerar controles como cifrado de datos en tránsito y en reposo, gestión de identidades, separación de funciones y monitoreo continuo. Además, debe entender el modelo de responsabilidad compartida para no asumir que el proveedor cubre todos los aspectos de seguridad.

Este dominio ayuda a responder preguntas como: ¿cómo construir sistemas seguros desde el inicio?, ¿qué principios deben seguirse para reducir vulnerabilidades estructurales?

Dentro de la Introducción al CISSP y sus dominios, esta sección suele resultar especialmente útil para arquitectos, ingenieros y responsables técnicos que diseñan soluciones a largo plazo.

4. Comunicación y seguridad de red

Las redes son uno de los principales objetivos de los atacantes, por lo que este dominio se centra en proteger la comunicación entre sistemas, usuarios y servicios.

Temas principales

  • Modelos de red y protocolos
  • Seguridad de dispositivos de red
  • Segmentación
  • Firewalls, VPN y proxies
  • Detección y prevención de intrusiones
  • Seguridad inalámbrica
  • Protección contra ataques de red

Ejemplo práctico

Una organización tiene distintos departamentos: finanzas, recursos humanos y soporte técnico. En lugar de permitir que todos estén en la misma red, segmenta el entorno para limitar el movimiento lateral de un posible atacante. Así, si un equipo se compromete, el impacto no se extiende fácilmente a toda la empresa.

Este dominio demuestra que la seguridad de red no se limita a instalar herramientas, sino a diseñar una comunicación controlada y resiliente.

Para quien revisa la Introducción al CISSP y sus dominios, este apartado conecta muy bien con conceptos cotidianos como segmentación, acceso remoto y control del tráfico entre zonas.

5. Gestión de identidad y acceso

La identidad es el nuevo perímetro. Este dominio estudia cómo verificar quién es un usuario, qué permisos tiene y bajo qué condiciones puede acceder a recursos.

Temas principales

  • Autenticación y autorización
  • Gestión del ciclo de vida de identidades
  • Control de acceso basado en roles o atributos
  • MFA y SSO
  • Gestión de privilegios
  • Federación de identidades

Ejemplo práctico

Un empleado entra a una plataforma interna usando una contraseña y un código temporal enviado al móvil. El sistema verifica su identidad, comprueba su rol y le permite acceder solo a las aplicaciones necesarias para su trabajo. Si cambia de puesto o deja la empresa, sus permisos deben actualizarse o revocarse de inmediato.

Este dominio es fundamental porque gran parte de los incidentes de seguridad involucran credenciales comprometidas o privilegios mal administrados.

La Introducción al CISSP y sus dominios recuerda que una buena gestión de identidades no es opcional: es una capa crítica de defensa para casi cualquier organización moderna.

6. Evaluación y pruebas de seguridad

No basta con diseñar controles; también hay que comprobar si realmente funcionan. Este dominio se enfoca en métodos de validación y evaluación de la postura de seguridad de una organización.

Temas principales

  • Auditorías y revisiones de seguridad
  • Pruebas de vulnerabilidad
  • Pentesting
  • Análisis de logs
  • Métricas y monitoreo
  • Pruebas de software y validación de controles

Ejemplo práctico

Antes de lanzar una nueva aplicación al público, el equipo de seguridad realiza pruebas para identificar vulnerabilidades comunes, como inyecciones SQL o errores de configuración. También revisa los registros del sistema para detectar comportamientos anómalos. Si encuentra fallos, se corrigen antes del despliegue final.

Este dominio resalta la importancia de medir, verificar y mejorar de forma continua.

Cuando se estudia la Introducción al CISSP y sus dominios, conviene no confundir este bloque con una simple lista de herramientas: lo importante es demostrar que los controles están funcionando como se esperaba.

7. Operaciones de seguridad

Este dominio cubre la seguridad en el día a día. Una organización puede tener buenas políticas y arquitectura, pero si sus operaciones no están bien gestionadas, el riesgo sigue siendo alto.

Temas principales

  • Gestión de incidentes
  • Monitoreo de seguridad
  • Respuesta a incidentes
  • Recuperación
  • Copias de seguridad
  • Gestión de parches
  • Administración de vulnerabilidades
  • Forense digital

Ejemplo práctico

Un analista detecta que un servidor empieza a enviar tráfico inusual a una dirección externa. El equipo activa el plan de respuesta a incidentes, aísla el sistema, analiza la causa, preserva evidencias y revisa si otros equipos han sido afectados. Después, se documenta el incidente para mejorar la prevención futura.

Este dominio muestra que la seguridad también implica rapidez, coordinación y capacidad de recuperación ante eventos reales.

La Introducción al CISSP y sus dominios resulta especialmente valiosa aquí porque ayuda a unir monitoreo, respuesta, evidencias y continuidad operativa en un mismo marco mental.

8. Seguridad en el desarrollo de software

El último dominio se centra en integrar la seguridad dentro del ciclo de desarrollo. En un mundo donde las aplicaciones son parte esencial de casi cualquier negocio, desarrollar software seguro es imprescindible.

Temas principales

  • Ciclo de vida del desarrollo seguro
  • Requisitos de seguridad
  • Validación de entradas
  • Gestión de cambios
  • Pruebas de código
  • Modelado de amenazas
  • DevSecOps

Ejemplo práctico

Un equipo de desarrollo crea una nueva API para gestionar pagos. Durante la fase de diseño, incorpora autenticación, validación de parámetros, cifrado y registros de actividad. Antes de publicar la versión final, realiza pruebas de seguridad para detectar errores que podrían permitir accesos no autorizados o manipulación de datos.

Este dominio es especialmente importante porque muchas vulnerabilidades nacen en la fase de desarrollo, cuando aún es más barato corregirlas.

En la Introducción al CISSP y sus dominios, este tema deja claro que la seguridad debe formar parte del desarrollo desde el principio y no añadirse al final como un parche.

Cómo estudiar los dominios del CISSP

Prepararse para el CISSP requiere una combinación de comprensión conceptual, práctica y constancia. Debido a la amplitud del contenido, es recomendable seguir una estrategia ordenada.

Antes de entrar en cada dominio con detalle, conviene repasar la Introducción al CISSP y sus dominios como mapa mental general. Eso ayuda a ver dónde encaja cada tema y a evitar estudiar fragmentos sueltos sin contexto.

Consejos útiles para el estudio

  • Empieza por la visión general: entiende cómo se relacionan los dominios entre sí.
  • Estudia con enfoque de negocio: el CISSP valora la toma de decisiones estratégicas.
  • Usa ejemplos reales: ayudan a fijar conceptos complejos.
  • Practica preguntas tipo examen: no solo memorización, sino razonamiento.
  • Repasa con frecuencia: algunos temas son amplios y fáciles de olvidar.
  • Crea mapas mentales o resúmenes: facilitan la conexión entre ideas.

Un error común

Muchos candidatos intentan estudiar el CISSP como si fuera una certificación puramente técnica. Sin embargo, el examen suele evaluar cuál es la mejor decisión desde una perspectiva de seguridad global, no solo cuál es la solución más inmediata o más técnica.

Por ejemplo, ante un riesgo, la respuesta correcta no siempre es aplicar más tecnología. A veces la mejor opción es modificar un proceso, reforzar una política o incluso aceptar un riesgo si está justificado por el negocio.

Por eso, la Introducción al CISSP y sus dominios debe entenderse como una guía para pensar, no solo para memorizar. Ese cambio de enfoque es lo que suele marcar la diferencia en el estudio.

Beneficios profesionales de la certificación

Obtener el CISSP puede abrir la puerta a nuevas oportunidades. No garantiza el éxito por sí solo, pero sí demuestra un nivel elevado de madurez profesional.

Principales ventajas

  • Mayor credibilidad ante empleadores y clientes
  • Acceso a roles de mayor responsabilidad
  • Mejores posibilidades de crecimiento en seguridad
  • Base sólida para liderar estrategias de ciberseguridad
  • Reconocimiento en entornos internacionales

Además, el CISSP suele ser visto como una señal de que el profesional comprende la seguridad desde una perspectiva integral, algo muy valioso en organizaciones complejas.

Si más adelante quieres complementar esta base con una visión de liderazgo en seguridad, puedes consultar también CISSP para CISOs: Domina la Certificación y Piensa como un Líder de Seguridad.

La Introducción al CISSP y sus dominios no solo ayuda a preparar el examen: también refuerza la capacidad de interpretar decisiones de seguridad en contextos reales, algo que las empresas valoran mucho.

Una vez comprendes la Introducción al CISSP y sus dominios, resulta más fácil priorizar el estudio y dedicar más tiempo a las áreas donde necesitas reforzar conocimientos.

Conclusión

El CISSP es mucho más que una certificación: es un marco de conocimiento que ayuda a comprender la seguridad de la información desde una visión amplia, práctica y estratégica. Sus ocho dominios cubren desde la gestión de riesgos hasta el desarrollo seguro de software, pasando por redes, identidad, operaciones y arquitectura.

Para quienes desean avanzar en ciberseguridad y asumir roles de mayor responsabilidad, entender estos dominios es un paso fundamental. Ya sea como objetivo profesional o como base para fortalecer conocimientos, el CISSP ofrece una ruta clara para desarrollar una mentalidad de seguridad integral y orientada al negocio.

En resumen, la Introducción al CISSP y sus dominios es el primer paso para estudiar con criterio, organizar mejor el temario y avanzar con una base sólida hacia la certificación.

Si vuelves a repasar la Introducción al CISSP y sus dominios con calma, verás que la estructura del examen deja de parecer abstracta y se convierte en una guía práctica para crecer profesionalmente.

Infografía en español sobre CISSP y sus ocho dominios clave, con materiales de estudio y un escudo de ciberseguridad.

Categorías
Services - Software

The Hacker Way obtiene el ENS Medio, la ISO 27001 y la ISO 9001

En The Hacker Way entendemos que la ciberseguridad no consiste únicamente en detectar vulnerabilidades. También implica proteger la información, trabajar con procesos sólidos y ofrecer a cada cliente un servicio fiable, controlado y medible.

Por eso, nos complace anunciar que hemos obtenido tres certificaciones clave para nuestra actividad:

  • Esquema Nacional de Seguridad — ENS Medio
  • ISO/IEC 27001 — Seguridad de la información
  • ISO 9001 — Gestión de la calidad

Este hito refuerza nuestro compromiso con la seguridad, la calidad y la mejora continua, y demuestra que nuestros procesos han sido evaluados conforme a estándares reconocidos.

The Hacker Way obtiene el ENS Medio, la ISO 27001 y la ISO 9001

Más que tres certificaciones

Obtener estas certificaciones no es simplemente superar una auditoría o añadir nuevos sellos a nuestra página web.

Supone demostrar que The Hacker Way cuenta con procedimientos, controles y medidas orientados a proteger la información, reducir riesgos y mantener un nivel de calidad consistente en los servicios que prestamos.

También representa un paso más en nuestra evolución como empresa especializada en ciberseguridad ofensiva, pentesting y formación técnica.

ENS Medio: preparados para trabajar con organizaciones exigentes

El Esquema Nacional de Seguridad establece los principios y requisitos necesarios para proteger adecuadamente los sistemas de información utilizados por las administraciones públicas y por las empresas que colaboran con ellas.

La obtención del ENS en categoría Media acredita que The Hacker Way aplica medidas de seguridad adaptadas a entornos donde la información y los servicios requieren un nivel relevante de protección.

Para nuestros clientes, esto se traduce en:

  • Mayor confianza en la gestión de la información.
  • Procesos de seguridad formalizados.
  • Controles técnicos y organizativos evaluados.
  • Capacidad para colaborar en proyectos sujetos a requisitos del sector público.
  • Mayor trazabilidad y control sobre los servicios prestados.

Esta certificación refuerza nuestra capacidad para trabajar con administraciones públicas, proveedores tecnológicos y organizaciones que deben cumplir exigencias específicas de seguridad.

ISO 27001: la seguridad también debe aplicarse internamente

Como empresa de ciberseguridad, no basta con recomendar buenas prácticas a nuestros clientes. Debemos aplicarlas también en nuestra propia organización.

La certificación ISO/IEC 27001 acredita que disponemos de un Sistema de Gestión de Seguridad de la Información orientado a identificar riesgos, proteger activos y mejorar continuamente nuestros controles.

Esto incluye aspectos como:

  • Gestión de riesgos de seguridad.
  • Protección de información confidencial.
  • Control de accesos.
  • Gestión de proveedores.
  • Respuesta ante incidentes.
  • Continuidad de negocio.
  • Revisión y mejora de los controles implantados.

Nuestros clientes pueden confiar en que la información que comparten con nosotros durante un pentest, una auditoría o un proyecto de consultoría se gestiona bajo un marco estructurado de seguridad.

Algo especialmente importante cuando trabajamos con credenciales, vulnerabilidades, informes técnicos, evidencias o información sensible sobre la infraestructura de una organización.

ISO 9001: calidad, consistencia y mejora continua

La ciberseguridad también exige calidad.

Un pentest no debe depender únicamente de la habilidad individual de un consultor. Necesita una metodología, una planificación adecuada, controles de calidad y resultados comprensibles para el cliente.

La certificación ISO 9001 valida nuestro Sistema de Gestión de la Calidad y nuestra orientación hacia la mejora continua.

Gracias a este enfoque buscamos asegurar:

  • Una definición clara del alcance de cada proyecto.
  • Procesos de trabajo consistentes.
  • Seguimiento de objetivos y resultados.
  • Entregables de calidad.
  • Atención a las necesidades reales del cliente.
  • Mejora continua de nuestros servicios.

Nuestro objetivo no es simplemente encontrar vulnerabilidades, sino proporcionar información útil para que cada organización pueda entender sus riesgos, priorizar acciones y mejorar su seguridad.

¿Qué cambia para nuestros clientes?

Nuestra forma de trabajar ya estaba basada en la responsabilidad, el rigor técnico y la confidencialidad. Estas certificaciones aportan una validación externa de ese compromiso.

Para nuestros clientes suponen una garantía adicional:

Mayor seguridad

La información, documentación y evidencias obtenidas durante los proyectos se gestionan mediante controles y procedimientos definidos.

Mayor confianza

Nuestros procesos han sido revisados frente a marcos reconocidos de seguridad y calidad.

Mayor consistencia

Los proyectos se ejecutan siguiendo metodologías y controles que permiten mantener un nivel de servicio estable.

Mayor capacidad de cumplimiento

Podemos colaborar con organizaciones que necesitan trabajar con proveedores alineados con requisitos regulatorios, contractuales o de seguridad.

Mayor transparencia

Definimos el alcance, los objetivos, la metodología y los resultados esperados desde el inicio de cada proyecto.

Seguimos siendo The Hacker Way

Estas certificaciones no cambian nuestra esencia.

Seguimos apostando por una ciberseguridad práctica, técnica y orientada a resultados. Seguimos pensando como atacantes para ayudar a nuestros clientes a anticiparse a amenazas reales.

Pero ahora contamos con una estructura aún más sólida para hacerlo.

El ENS Medio, la ISO 27001 y la ISO 9001 consolidan una forma de trabajar basada en tres pilares:

seguridad, calidad y confianza.

No consideramos este logro como un punto final, sino como una base para seguir creciendo, mejorando nuestros servicios y participando en proyectos cada vez más exigentes.

¿Necesitas evaluar la seguridad real de tu organización?

En The Hacker Way ayudamos a empresas y organizaciones a identificar vulnerabilidades antes de que sean aprovechadas por un atacante.

Realizamos servicios de pentesting, Red Team, auditorías de seguridad y consultoría especializada, combinando experiencia técnica, metodologías reconocidas y procesos certificados.

Contacta con nuestro equipo y cuéntanos qué necesitas proteger.

Categorías
Hacking Inteligencia Artificial Services - Software

Pentesting 2.0: el libro para entender cómo cambia la ciberseguridad ofensiva con la Inteligencia Artificial

La ciberseguridad ofensiva está cambiando.

No dentro de cinco años.
No cuando las empresas “terminen de adoptar la IA”.
No cuando aparezca una nueva generación de herramientas mágicas.

Está cambiando ahora.

La forma de hacer reconocimiento, enumeración, análisis de vulnerabilidades, explotación, reporting y priorización de riesgos ya no se parece a la de hace unos años. Y quien siga entendiendo el pentesting como una simple ejecución de herramientas, escaneos automáticos y generación de informes genéricos, se va a quedar atrás.

Por eso he escrito Pentesting 2.0, un libro orientado a profesionales que quieren entender hacia dónde va realmente la ciberseguridad ofensiva y cómo la Inteligencia Artificial está empezando a transformar la manera en la que trabajamos.

No es un libro para vender humo ni una colección de prompts. Tampoco es una promesa absurda de “hackear con IA en 10 minutos”.

Es un libro para entender el nuevo escenario desde una perspectiva completamente técnica.

El pentesting tradicional ya no es suficiente

Durante años, muchas auditorías de seguridad han seguido un patrón bastante reconocible:

  1. Se define un alcance.
  2. Se ejecutan herramientas.
  3. Se validan algunos resultados.
  4. Se redacta un informe.
  5. El cliente recibe un PDF con vulnerabilidades, evidencias y recomendaciones.

Ese modelo sigue teniendo valor, pero tiene un problema evidente: ya no escala bien frente a la velocidad actual del cambio tecnológico.

Las empresas despliegan infraestructura constantemente.
Aparecen nuevos activos sin control.
Los equipos usan servicios SaaS, APIs, entornos cloud, integraciones, herramientas internas, repositorios, dominios, subdominios y aplicaciones que cambian cada semana.
Y mientras tanto, los atacantes no esperan a que llegue la siguiente auditoría anual.

El pentesting clásico, entendido como una foto puntual del estado de seguridad, empieza a quedarse corto.

La pregunta ya no es solo:

“¿Tengo vulnerabilidades ahora mismo?”

La pregunta real es:

“¿Qué está cambiando en mi superficie de ataque y cómo puedo detectarlo antes de que lo aproveche alguien?”

Ahí es donde nace la idea de Pentesting 2.0.

Qué significa realmente Pentesting 2.0

Pentesting 2.0 no significa sustituir al pentester por una IA.

Esa es una visión simplista.

Pentesting 2.0 significa usar automatización, inteligencia artificial, metodologías ofensivas y criterio humano para construir procesos de seguridad más continuos, más inteligentes y más útiles para el negocio.

Significa pasar de auditorías aisladas a modelos más dinámicos. Entender que una vulnerabilidad no tiene el mismo impacto en todos los contextos y que no basta con encontrar fallos: hay que priorizarlos, explicarlos, conectarlos con escenarios reales de ataque y traducirlos a decisiones comprensibles para perfiles técnicos y directivos.

Y significa, sobre todo, que el profesional de ciberseguridad ofensiva necesita evolucionar.

Porque la IA puede ayudar a acelerar tareas, correlacionar información, resumir evidencias, generar hipótesis, analizar resultados y asistir en la creación de informes. Pero quien no entienda la metodología, la técnica y el impacto real de lo que está haciendo, solo conseguirá automatizar ruido.

Por qué he escrito este libro

En The Hacker Way trabajamos con ciberseguridad ofensiva, auditorías, análisis técnico y creación de soluciones orientadas a seguridad.

Y cada vez es más evidente que hay una brecha entre dos mundos:

Por un lado, profesionales que siguen viendo la IA como una moda o como algo ajeno a la seguridad ofensiva.

Por otro, personas que creen que la IA lo hará todo por ellos, como si bastara con escribir cuatro instrucciones en una herramienta y esperar resultados fiables.

Ambos enfoques son peligrosos, porque la realidad está en medio.

La Inteligencia Artificial puede ser una ventaja enorme para un pentester, un analista, un auditor, un consultor o un responsable de seguridad. Pero solo si se usa con criterio.

Este libro nace precisamente de esa idea: ayudar a entender cómo aplicar la IA al pentesting sin perder el rigor técnico.

A quién va dirigido Pentesting 2.0

Este libro está pensado para perfiles como:

  • Profesionales de ciberseguridad que quieren actualizar su visión del pentesting.
  • Pentesters que desean incorporar IA y automatización a su metodología.
  • Analistas de seguridad que necesitan entender mejor la lógica ofensiva.
  • CISOs, CTOs y responsables técnicos que quieren comprender cómo está evolucionando la evaluación de seguridad.
  • Consultores que quieren ofrecer servicios más modernos, diferenciales y alineados con la realidad actual.
  • Estudiantes avanzados que no quieren limitarse a ejecutar herramientas sin entender el contexto.

No necesitas creer que la IA va a reemplazar a todos los profesionales de seguridad.

De hecho, mi visión es bastante distinta: la IA no reemplazará al buen profesional, pero sí aumentará la distancia entre quienes saben usarla bien y quienes siguen trabajando exactamente igual que hace diez años.

Qué vas a encontrar en el libro

En Pentesting 2.0 encontrarás una visión práctica, estratégica y realista sobre la evolución de la ciberseguridad ofensiva.

El objetivo no es abrumarte con teoría vacía, sino ayudarte a entender cómo se conectan piezas que hoy son fundamentales:

  • Reconocimiento ofensivo.
  • Automatización de procesos.
  • Inteligencia Artificial aplicada al análisis técnico.
  • Priorización de vulnerabilidades.
  • Validación de hallazgos.
  • Metodologías modernas de pentesting.
  • Diferencias entre encontrar vulnerabilidades y demostrar riesgo real.
  • El papel del criterio humano en un entorno cada vez más automatizado.

El libro no plantea la IA como una varita mágica, sino como una herramienta poderosa, pero también como una fuente de errores si se usa sin conocimiento.

El problema de confiar ciegamente en la IA

Uno de los grandes riesgos actuales es pensar que una IA puede analizar un sistema, detectar vulnerabilidades, comprender impacto, explotar fallos y generar conclusiones fiables sin supervisión.

Eso no es realista.

La IA puede inventar resultados, interpretar mal una salida técnica, sugerir comandos peligrosos, confundir una vulnerabilidad teórica con una explotación viable.
Puede generar informes muy bien escritos, pero técnicamente débiles.

Por eso el futuro no pertenece al profesional que “delega todo en la IA”.

Pertenece al profesional que sabe dirigirla.

El que sabe hacer buenas preguntas, que entiende cuándo una respuesta no tiene sentido y valida resultados.

Ese es el tipo de mentalidad que intento transmitir en este libro.

Pentesting 2.0 no va de herramientas, va de criterio

Las herramientas cambian.

Hoy usamos unas, mañana aparecerán otras y dentro de dos años muchas serán mejores, más rápidas o directamente irrelevantes.

Pero el criterio permanece.

Saber cómo piensa un atacante, cómo se encadena una vulnerabilidad, qué información tiene valor, cuándo un hallazgo es explotable y cómo comunicar riesgo.

Eso es lo que diferencia a un operador técnico de un profesional realmente valioso.

Y ese es uno de los mensajes centrales de Pentesting 2.0.

Por qué este libro puede ayudarte

Si trabajas en ciberseguridad, este libro puede ayudarte a ordenar ideas, actualizar tu enfoque y comprender mejor hacia dónde se mueve el sector. Si eres pentester, puede ayudarte a pensar cómo incorporar IA sin perder profundidad técnica.

Si eres responsable de seguridad, puede ayudarte a entender qué deberías exigir a una auditoría moderna.

Y si estás construyendo una carrera en ciberseguridad ofensiva, puede ayudarte a evitar uno de los errores más habituales: aprender herramientas sin entender metodología.

Disponible en Amazon

Pentesting 2.0 está disponible en Amazon.

Es un libro especialmente pensado para quienes quieren ir más allá del pentesting tradicional y entender cómo la IA, la automatización y la ciberseguridad ofensiva empiezan a converger en una nueva forma de trabajar.

Lo puedes comprar en el siguiente enlace: Pentesting 2.0 en Amazon: https://www.amazon.es/dp/B0H5LSGVXB

Si quieres entender cómo está evolucionando la ciberseguridad ofensiva y cómo aplicar la Inteligencia Artificial con criterio técnico, este libro es para ti.

Pentesting 2.0 disponible en Amazon.

Categorías
Hacking Networking Services - Software Web Applications

Nuevo máster en Burp Professional para Hacking web

Desde el día de hoy, se encuentra disponible el nuevo máster en Burp Professional para Hacking web. Es una formación online completa sobre todas las opciones disponibles en la versión profesional de Burp Suite.

Vas a aprender a configurar las herramientas de Burp Professional con el máximo nivel de detalle.

Burp Suite no es una herramienta gratuita, pero, si te dedicas al pentesting web, merece la pena adquirir la licencia y, de hecho, muchas empresas tienen licencias de este producto para sus trabajadores.

Dado que llevo usando Burp Professional en mi día a día desde hace mucho tiempo, he decidido publicar este máster, el cual es un trabajo completo en el que condenso mi experiencia usando esta suite y las mejores prácticas para:

  1. No perder tiempo lanzando escaneos que no generan resultados, afinando al máximo el escáner para reducir falsos positivos
  2. Configurar el entorno de la mejor manera posible y evitar quebraderos de cabeza con los issues generados, las extensiones y otros elementos.
  3. Aplicar los ajustes necesarios para que no se «cuelgue» cada vez que tengas que realizar alguna tarea pesada
  4. Conocer cuáles son las extensiones más potentes y cómo usarlas. Aprenderás a usar las extensiones que sí te aportan beneficios en tus auditorias o CTFs. No perderás tiempo probando cientos de extensiones que, en definitiva, hacen todas lo mismo.
  5. Aprende a aplicar técnicas de Hacking avanzadas utilizando Burp Professional sobre entornos de pruebas de nivel medio y avanzado.

El máster es completamente práctico, lo vas a poder replicar en tu propio entorno mediante aplicaciones web vulnerables por diseño y en los laboratorios de nivel experto disponibles en la Web Security Academy de PortSwigger.

Se encuentra dividido en 3 niveles:

  1. Burp Professional para Hacking web – Nivel 1: Tools
  2. Burp Professional para Hacking web – Nivel 2: Escaneos
  3. Burp Professional para Hacking web – Nivel 3: Advanced

Cada uno de estos niveles se puede adquirir por separado, pero te aconsejo que te apuntes a los tres mediante el máster completo porque te sale más económico y, así, no te pierdes ninguna de las lecciones de cada nivel.

El máster se encuentra en preventa a partir de hoy y hasta el 19 de mayo del 2024.

Si te interesa, te recomiendo que te apuntes para que puedas aprovechar el descuento, tanto en el máster completo como en cada uno de los niveles.


Recuerda que tienes todas las formaciones y packs de The Hacker Way.

Las mejores formaciones en castellano que podrás encontrar y al mejor precio.
No lo digo yo, puedes ver las reseñas en el sitio web y ahora también en TrustPilot.

Cientos de alumnos han aprovechado los cursos online en THW y tú también podrías ser uno de ellos: https://thehackerway.es/cursos

Además de los cursos y la comunidad THW, tenemos el Plan Starter en Ciberseguridad (PSC) con el que no solo aprenderás Hacking ético, además adquirirás las habilidades necesarias para trabajar en el sector de la ciberseguridad.
Ya seas un trabajador en activo o busques una primera experiencia, en THW podemos ayudarte mediante el plan PSC. Tienes más información en este enlace

¡Un saludo y Happy Hack!
Adastra.

Categorías
Hacking Networking Services - Software

Cómo reconocer y evitar ataques de Phishing

Los ataques de Phishing representan una seria amenaza y, desafortunadamente, muchas personas no son plenamente conscientes de ello. En primer lugar, hay que entender que cuando se habla de «phishing», nos referimos a intentos de obtener información sensible, como contraseñas y otros detalles relevantes. En ocasiones, estos ataques tienen éxito, puesto que el ciberdelincuente se hace pasar por una entidad confiable.

No obstante, hay algunas señales de alerta que nos permiten detectar que somos el objetivo de una campaña de phishing y, por supuesto, tomar medidas. Las cosas en las que deberías fijarte son las siguientes:

• Correos electrónicos no solicitados
• Errores gramaticales u ortográficos
• Enlaces a ofertas, productos, servicios cuya fuente no ha sido verificada
• URLs sospechas o que utilicen acortadores
• Documentos adjuntos en correos cuyo origen no se puede determinar o es desconocido

Algunos ejemplos comunes de Phishing son los siguientes
• Phishing por correo electrónico y suplantación de identidad
• Phishing por SMS (Smishing)
• Phishing por teléfono (Vishing)
• Sitios web falsos
• Phishing de empleados (CEO Fraud)
• Ofertas o promociones «irresistibles»
• Alertas de seguridad falsas
• Encuestas fraudulentas

Para protegerte, deberías tener en cuenta las siguientes consideraciones

• Verifica el remitente
• Inspecciona los enlaces antes de pinchar sobre ellos
• Nunca compartas información sensible
• Utiliza software que filtre estas amenazas. El uso de un Antivirus es recomendable.
• Reporta los ataques de phishing que consigas detectar a tu proveedor y/o a las entidades afectadas.

Para evitar los ataques de Phishing es fundamental ser consciente de que cualquier persona puede ser víctima. Partiendo de esta premisa, puedes protegerte usando el sentido común y prestando atención a todas las comunicaciones que realizas con el exterior, especialmente aquellas en las que desconoces quién está «al otro lado».
En otras palabras, si no puedes verificar la fuente de un mensaje, desconfía.


Recuerda que tienes todas las formaciones y packs de The Hacker Way.

Las mejores formaciones en castellano que podrás encontrar y al mejor precio.
No lo digo yo, puedes ver las reseñas en el sitio web.

Más de 500 alumnos han aprovechado los cursos online en THW y tú también podrías ser uno de ellos: https://thehackerway.es/cursos

Además de los cursos y la comunidad THW, tenemos el Plan Starter en Ciberseguridad (PSC) con el que no solo aprenderás Hacking ético, además adquirirás las habilidades necesarias para trabajar en el sector de la ciberseguridad.
Ya sea que seas un trabajador en activo o busques una primera experiencia, en THW podemos ayudarte mediante el plan PSC. Tienes más información en este enlace

¡Un saludo y Happy Hack!
Adastra.

Categorías
devsecops Hacking Services - Software Web Applications

Resumen de la guía OWASP Top 10

Si te dedicas al Hacking web o pretendes hacerlo, sin duda tendrás que pasarte por la comunidad OWASP y, muy especialmente, aprender la guía OWASP Top 10.

Se trata de un proyecto que enseña la evolución de las tecnologías web en los últimos años, ya que viendo los cambios que se van introduciendo en cada versión, ves cómo algunas vulnerabilidades que antes se consideraban críticas y comunes, con el paso del tiempo dejan de ser tan frecuentes.

La guía refleja las vulnerabilidades que, según la opinión de múltiples comunidades y empresas del sector, son las más peligrosas en el mundo de las aplicaciones web.

Se trata de una lista que se genera tras un proceso de votación, donde se valoran factores tan importantes como la facilidad de detectar y explotar el defecto, su impacto y el riesgo.

Si bien es cierto que se suele hablar mucho de esta guía, he notado que en ocasiones algunas personas no tienen del todo claro algunas de las categorías descritas, por ese motivo en esta infografía, explicaré de una forma clara y concisa cada una.

Ahora mismo, la última guía publicada es del 2021, pero, toma nota: En septiembre del 2024 se publicará una nueva versión.

Las categorías son:

A1-2021: Broken Access Control

Se produce cuando la aplicación web no controla adecuadamente el acceso a funcionalidades o secciones de la aplicación web. Puede conducir a la elevación de privilegios o suplantación de la identidad de un usuario. Es un problema muy habitual en las aplicaciones web y se puede solucionar implementando controles RBAC (Role-Based Access Control) y probando que están correctamente implantados.

A2-2021: Cryptographic Failures

Antes era conocida como «Sensitive Data Exposure», pero se ha renombrado, ya que la exposición de datos sensibles es el resultado de malas prácticas, no el problema en sí. En esta categoría se expone el hecho de que la información sensible se debe cifrar para evitar fugas y problemas sobre la confidencialidad de la información.

A3-2021: Injection

Es la vulnerabilidad clásica que vemos desde los orígenes de la guía, sin embargo, en esta última versión, se ha fusionado con la categoría de «Cross-Site Scripting (XSS)». Ahora hace referencia a cualquier problema de inyección, tanto en el servidor como en el cliente

A4-2021: Insecure Design

Esta categoría es nueva y trata de centrar la atención en el problema de seguridad real que sufren prácticamente todas las aplicaciones web: Diseño inseguro.
Tal como se describe en la guía, se recomienda aplicar esquemas de modelos de amenazas y el DevSecOps en los proyectos.

A5-2021: Security Misconfiguration

Hace referencia a configuraciones inseguras en lenguajes de programación, frameworks, librerías, servidores y cualquier componente que haga parte de la aplicación.

A6-2021: Vulnerable and Outdated Components

Refleja el hecho de que, en muchas ocasiones, las aplicaciones web desplegadas utilizan componentes con vulnerabilidades conocidas.

A7-2021: Identification and Authentication Failures

Hace referencia a todos los problemas que se pueden presentar en la autenticación de los usuarios. No solamente en los formularios de login, en esta categoría también se incluyen otras funcionalidades que de forma indirecta afectan al mecanismo de autenticación, como la forma en la que un usuario recupera su contraseña olvidada.

A8-2021: Software and Data Integrity Failures

Se trata de una categoría nueva que describe los problemas de asumir datos críticos, actualizaciones de software y parámetros en procesos de CI/CD sin verificar la integridad.

A9-2021: Security Logging and Monitoring Failures

Se relaciona con la falta de vigilancia y control sobre los eventos que se producen en la aplicación. La ausencia de herramientas de monitorización o no revisar continuamente los eventos generados, hace que tenga sentido esta categoría.

A10-2021: Server-Side Request Forgery

Gracias al auge de las arquitecturas basadas en microservicios y APIs Rest, es habitual que una aplicación reciba datos de otra para realizar algún tipo de procesamiento. El problema está en que si esos datos inicialmente provienen de una fuente no confiable y no se validan correctamente, puede afectar a la seguridad de ambas aplicaciones.

Algunas no son nuevas y vienen de versiones anteriores, mientras que otras se han renombrado para dar una connotación más clara del problema en cuestión.

Es una guía que, en mi opinión, es de obligado conocimiento por parte de cualquiera que se dedique al mundo de la ciberseguridad, es por ello que te recomiendo los cursos de Hacking web con ZAP y el pack que incluye, además, la formación de Hacking contra APIs Rest, todos ellos disponibles en la plataforma THW.


Recuerda que tienes todas las formaciones y packs de The Hacker Way.

Las mejores formaciones en castellano que podrás encontrar y al mejor precio.
No lo digo yo, puedes ver las reseñas en el sitio web.

Más de 500 alumnos han aprovechado los cursos online en THW y tú también podrías ser uno de ellos: https://thehackerway.es/cursos

Además de los cursos y la comunidad THW, tenemos el Plan Starter en Ciberseguridad (PSC) con el que no solo aprenderás Hacking ético, además adquirirás las habilidades necesarias para trabajar en el sector de la ciberseguridad.
Ya sea que seas un trabajador en activo o busques una primera experiencia, en THW podemos ayudarte mediante el plan PSC. Tienes más información en este enlace

¡Un saludo y Happy Hack!
Adastra.

Categorías
Hacking Networking Services - Software

Filtros útiles en Wireshark para administración y pentesting

Wireshark y TCPDump son las herramientas imprescindibles para cualquier administrador de redes y, por supuesto, muy útiles en pentesting. Si realizas un pentest interno, es posible que una de las primeras cosas que debas hacer es descubrir las máquinas del entorno. Para ello, usas herramientas específicas en redes Windows como «Responder.py», pero no te puedes olvidar de usar un buen sniffer.

Wireshark lleva muchos años de desarrollo y tiene características muy interesantes, la primera de ellas es que funciona sobre sistemas Linux, MacOS y Windows, cuenta con una interfaz gráfica y soporta filtros de captura y “display”. Es una herramienta tan potente como TCPDump que merece la pena conocer.

Es oportuno señalar que ambas se basan en la tecnología BPF (Berkeley Packet Filter), lo que significa que los filtros que aplicas para capturar paquetes, funcionan en ambas. Esta es una gran ventaja, ya que no necesitas aprender una sintaxis nueva para las operaciones de captura habituales de ambas herramientas.

En este post, quisiera compartir contigo algunos de los filtros de display que puedes aplicar en Wireshark sobre una captura activa.

  • ip.addr == IP → Filtra por la dirección IP indicada, en origen o destino

  • ip.dst == IP_DST && ip.src == IP_SRC → Filtra por las direcciones IP indicadas en origen y destino

  • http or dns → Enseña todos los paquetes HTTP o DNS capturados

  • tcp.port==PORT → Enseña los paquetes TCP cuyo puerto en origen o destino coincida con el especificado

  • tcp.flags.reset==1 → Enseña todos los paquetes TCP que tengan la flag RST establecida

  • tcp contains TERMINO → Filtra por aquellos paquetes que contengan el término especificado

  • !(arp or icmp or dns or ssdp or udp) → Filtra todos los paquetes no utilicen el protocolo ARP, ICMP, DNS, SSDP o UDP.

  • tcp.port in {80 25} → Enseña todos los paquetes cuyo puerto TCP en origen o destino sea el 80 o 25.

  • !(tcp.port in {22 443}) → Enseña todos los paquetes cuyo puerto TCP en origen o destino no sea el 22 o 443.

Esto en cuanto a filtros de display, es decir, aquellos que aplicas sobre un conjunto de paquetes que has cargado de un PCAP o una captura activa.

No obstante, también tienes filtros de captura, los cuales siguen el formato de BPF. Estos los aplicas antes de arrancar el sniffer.

A continuación, te enseño algunos que son muy útiles:

  • not arp → Captura todos los tipos de paquetes excepto ARP

  • port 22 → Solamente captura paquetes cuyo puerto de origen o destino sea el 22, sin importar si es tráfico TCP o UDP

  • tcp port 443 → Solamente captura paquetes TCP cuyo puerto de origen o destino sea el 443

  • not port 25 and not port 53 → Ignora todos los paquetes TCP o UDP cuyo puerto sea el 25 o 53

  • tcp src port 80 → Captura paquetes TCP cuyo puerto de origen sea el 80

  • tcp[tcpflags] == tcp-syn → Captura los paquetes TCP con la flag SYN

  • tcp[tcpflags] == (tcp-syn + tcp-ack) → Captura los paquetes TCP con las flags SYN+ACK

  • tcp[tcpflags] == tcp-rst → Captura los paquetes TCP con la flag RST

Wireshark es una herramienta que, en mi opinión, es un “must to know”, como Nmap. No es muy complicada de usar, pero tiene varias opciones que debes conocer. Si estás interesado en dominar esta herramienta, te recomiendo el curso de Análisis de redes con Wireshark. En el que rápidamente aprenderás las mejores prácticas de uso, analizar los principales protocolos de red, e interpretar la información contenida en los paquetes de datos.

¿Conoces algún otro filtro de display o captura que merezca la pena incluir en este listado?

¡Te leo en los comentarios!


Recuerda que tienes todas las formaciones y packs de The Hacker Way.

Las mejores formaciones en castellano que podrás encontrar y al mejor precio.
No lo digo yo, puedes ver las reseñas en el sitio web.

Más de 500 alumnos han aprovechado los cursos online en THW y tú también podrías ser uno de ellos: https://thehackerway.es/cursos

Además de los cursos y la comunidad THW, tenemos el Plan Starter en Ciberseguridad (PSC) con el que no solo aprenderás Hacking ético, además adquirirás las habilidades necesarias para trabajar en el sector de la ciberseguridad.
Ya sea que seas un trabajador en activo o busques una primera experiencia, en THW podemos ayudarte mediante el plan PSC. Tienes más información en este enlace

¡Un saludo y Happy Hack!
Adastra.

Categorías
Hacking MetaSploit Networking Services - Software

Hacking sobre Active Directory con GhostPack

Cuando te piden realizar un pentest sobre una infraestructura de red, lo más habitual es que te encuentres con controladores de dominio, servidores y estaciones de trabajo, casi todo con sistemas Windows.

Muchas empresas utilizan Active Directory en su día a día y por ese motivo es buena idea saber cómo se puede atacar.

Es una tecnología compleja, pero al mismo tiempo muy interesante desde el punto de vista del Hacking por la cantidad de opciones y funcionalidades que ofrece, en mi opinión es una de las cosas más chulas que puedes aprender en el mundo de la ciberseguridad.

Es por ese motivo que existen cientos de herramientas orientadas a estos entornos, tanto en las etapas de reconocimiento y acceso inicial como en la post-explotación.
En esta ocasión te hablaré de un framework muy conocido en el mundo de la post-explotación en Windows, especialmente en entornos de AD, se trata de GhostPack.

No hablamos de una herramienta como tal, sino de una suite completa de utilidades, todas ellas desarrolladas en C# y preparadas para realizar labores muy concretas.

Para que te hagas una idea, a lo mejor has escuchado el proyecto Rubeus para ataques sobre Kerberos, o no, pero es uno de los proyectos incluidos en este framework. Todas estas utilidades están pensadas para la etapa de post-explotación y debes tener acceso al entorno, un servidor o controlador comprometido sería lo ideal, pero también te podría valer una estación de trabajo unida al dominio.

Las herramientas más interesantes que vienen incluidas en #GhostPack son las siguientes

SharpDump:

Es una herramienta capaz de abrir un proceso y volcar la información cargada en memoria en un fichero. Funciona muy bien sobre el proceso LSASS y el fichero resultante es compatible con Mimikatz.

SharpUp:

Esta utilidad ejecuta múltiples pruebas de seguridad y permite detectar vías para elevar privilegios en el sistema. Se trata de la versión en C# del proyecto PowerUp.

SharpWMI:

Permite ejecutar consultas utilizando la interfaz WMI, de esta forma es posible obtener información abundante sobre el sistema auditado. Aunque se puede usar WMI directamente sobre una terminal, el beneficio que aporta SharpWMI es que simplifica su ejecución y cuenta con rutinas ya preparadas para la enumeración del sistema y detección de vulnerabilidades.

LockLess:

Accede a un proceso determinado y, a continuación, permite listar y copiar los ficheros que tiene abiertos un proceso seleccionado. Esto es interesante para obtener información que se encuentra en ficheros temporales o que están bloqueados por el proceso.

SeatBelt:

Pretende automatizar los procesos de enumeración sobre entornos Windows. Entre otras cosas, permite detectar problemas de seguridad potenciales en el entorno y recolectar información sensible.

Rubeus:

Esta herramienta está diseñada para ejecutar diferentes tipos de ataques sobre el servicio de Kerberos. Incluye la posibilidad de gestionar tickets TGT y TGS, siendo posible solicitar, listar o renovar tickets. Soporta diferentes tipos de ataques, tales como kerberoasting, asreproasting, golden ticket, silver ticket, pass the ticket, entre otras técnicas habituales sobre este servicio.

Certify:

Permite realizar una enumeración completa sobre un servicio de ADCS (Active Directory Certificate Services). Además de obtener información, también es capaz de solicitar y gestionar certificados digitales para una cuenta de dominio, ya sea de usuario o máquina.


Si quieres aprender a usar GhostPack para realizar auditorías sobre entornos Windows con Active Directory, te recomiendo el curso de «Hacking sobre Windows y Active Directory con GhostPack».

Se trata de un curso completamente práctico en el que aprenderás a compilar y ejecutar cada una de las herramientas, así como las opciones avanzadas que admiten cada una de ellas, especialmente Rubeus y Certify, que son las más potentes de todo el framework.

Se trata de utilidades que deberías conocer para realizar actividades de post-explotación sobre redes Windows, así que te animo a que aprendas a usarlas.


Recuerda que tienes todas las formaciones y packs de The Hacker Way.

Las mejores formaciones en castellano que podrás encontrar y al mejor precio.
No lo digo yo, puedes ver las reseñas en el sitio web.

Más de 500 alumnos han aprovechado los cursos online en THW y tú también podrías ser uno de ellos: https://thehackerway.es/cursos

Además de los cursos y la comunidad THW, tenemos el Plan Starter en Ciberseguridad (PSC) con el que no solo aprenderás Hacking ético, además adquirirás las habilidades necesarias para trabajar en el sector de la ciberseguridad.
Ya sea que seas un trabajador en activo o busques una primera experiencia, en THW podemos ayudarte mediante el plan PSC. Tienes más información en este enlace

¡Un saludo y Happy Hack!
Adastra.

Categorías
Hacking Networking Services - Software

15 scripts NSE disponibles en Nmap

Nmap es una de las herramientas más útiles que tenemos actualmente, no solamente desde la perspectiva de un profesional de la #ciberseguridad, también aporta información valiosa a un administrador de sistemas.
En sus orígenes, en la década de los noventa, su objetivo era el escaneo de redes y servicios en ejecución.
Esto no ha cambiado desde entonces, pero todos estos años de desarrollo han dado lugar a la creación de una herramienta capaz de detectar vulnerabilidades y configuraciones inseguras en los servicios expuestos en una red.
Una de las características más potentes en esta herramienta son los scripts NSE (Nmap Scripting Engine).
Se trata de rutinas de código escritas en lenguaje LUA y que pretenden descubrir detalles muy concretos sobre un servicio u host.

Estos scripts se agrupan en categorías y se pueden ejecutar con la opción «–script».

En la documentación oficial se explica el uso de todos ellos, algunos de los cuales, requieren una serie de parámetros adicionales para que funcionen correctamente.

Cuando instalas Nmap en un sistema basado en Linux, los scripts se encuentran en su ruta por defecto, ubicada en «/usr/share/nmap/script»
Al ejecutar la herramienta, es posible indicar el nombre del script o la ruta completa, esto último en el caso de que no se encuentre en el directorio indicado anteriormente.

Aunque existen cientos de scripts incluidos en Nmap y en cada versión se van incorporando nuevos, cualquiera puede crear estas rutinas utilizando la API existente en la herramienta.
Por si fuese poco, existen proyectos como «vulners», «vulscan», entre otros, que permiten convertir a Nmap en una herramienta capaz de detectar vulnerabilidades concretas, comportándose de una forma similar a utilidades como Nessus, OpenVas o NeXpose.

En este artículo, mencionaré 15 de los scripts más interesantes en Nmap.

• ip-forwarding: Detecta si el dispositivo remoto tiene el reenvío de IP habilitado. Para ello, envía una petición «echo ICMP» a un objetivo determinado usando el host escaneado como pasarela.

• http-virustotal.nse: Comprueba si VirtusTotal ha determinado que un archivo es malware. Dicho fichero debe indicarse con el parámetro «http-virustotal.filename»

• tor-consensus-checker.nse: Comprueba si el objetivo es un nodo de TOR conocido.

• xmlrpc-methods.nse: Consulta las características disponibles para el servicio XMLRPC habilitado en el objetivo.

• http-waf-detect.nse: Determina si el objetivo está protegido por un IPS, IDS o WAF.

• http-waf-fingerprint.nse: Intenta detectar la presencial de un WAF, así como su tipo y versión.

• http-wordpress-enum.nse: Enumera los temas y plugins disponibles en una instalación de WordPress

• http-webdav-scan.nse: Detecta si el objetivo tiene una instalación de WebDAV, para ello utiliza los métodos HTTP OPTIONS y PROPFIND

• firewalk.nse: Utiliza la técnica de expiración de TTL, también conocida como «firewalking» para descubrir las reglas instaladas en un firewall.

• firewall-bypass.nse: Detecta una vulnerabilidad en netfilter y otros firewalls reportada hace varios años, en la cual, es posible abrir dinámicamente puertos para protocolos como FTP y SIP.

• nbstat.nse: Intenta recuperar el nombre NetBIOS y direcciones MAC del objetivo.

• msrpc-enum.nse: Consulta un endpoint MSRPC y, si es posible, lista los servicios relacionados y la información disponible.

• ms-sql-info.nse: Intenta determinar los detalles de configuración y la versión de un servidor MS SQL Server.

• ms-sql-xp-cmdshell.nse: Si se cuenta con acceso a un servidor MS SQL Server y el procedimiento xp_cmdshell está habilitado, este script permite la ejecución de un comando sobre el objetivo. Es necesario especificar las credenciales de un usuario válido mediante las opciones «mssql.username» y «mssql.password»

• krb5-enum-users.nse: Descubre nombres de usuario válidos en un servicio de Kerberos mediante fuerza bruta.

Si quieres aprender a usar Nmap en profundidad, te recomiendo el curso de «Pentesting con Nmap». Se trata de un curso corto y 100% práctico en el que aprenderás los tipos de escaneos disponibles en la herramienta, opciones de evasión, opciones avanzadas para la detección de servicios y, por supuesto, el uso de los scripts NSE.


Recuerda que tienes todas las formaciones y packs de The Hacker Way.

Las mejores formaciones en castellano que podrás encontrar y al mejor precio.
No lo digo yo, puedes ver las reseñas en el sitio web.

Más de 500 alumnos han aprovechado los cursos online en THW y tú también podrías ser uno de ellos: https://thehackerway.es/cursos

Además de los cursos y la comunidad THW, tenemos el Plan Starter en Ciberseguridad (PSC) con el que no solo aprenderás Hacking ético, además adquirirás las habilidades necesarias para trabajar en el sector de la ciberseguridad.
Ya sea que seas un trabajador en activo o busques una primera experiencia, en THW podemos ayudarte mediante el plan PSC. Tienes más información en este enlace

¡Un saludo y Happy Hack!
Adastra.