Categorías
Hacking Services - Software Web Applications

Pentesting web avanzado fuera de OWASP Top 10: 5 técnicas modernas y potentes

El pentesting web avanzado fuera de OWASP Top 10 actual ya no consiste en buscar únicamente fallos clásicos en formularios, cookies o parámetros. Las aplicaciones modernas viven distribuidas entre frontends en JavaScript, APIs internas, CDNs, colas, proxies, microservicios y proveedores cloud. Por eso, cuando un equipo de seguridad quiere encontrar problemas realmente relevantes, necesita ir más allá del checklist tradicional y trabajar con una mentalidad de sistema completo.

En ese contexto, las técnicas de recolección de información y análisis de superficie de ataque suelen ser el punto de partida antes de profundizar en validaciones manuales. Además, la guía oficial del OWASP Web Security Testing Guide resulta muy útil para estructurar el trabajo y no dejar huecos en la revisión.

La clave para entender estas técnicas es asumir una realidad incómoda: muchas vulnerabilidades serias no nacen en la lógica de negocio obvia, sino en las fricciones entre componentes. El proxy interpreta una cabecera de una forma, el backend de otra; el CDN cachea un contenido que el servidor quería marcar como privado; el frontend expone una ruta que nadie documentó; el motor GraphQL permite consultar campos que no deberían estar disponibles; o un servicio interno responde a una petición que jamás debió salir de la red privada.

1. Reconstrucción avanzada de superficie de ataque desde el frontend
pentesting web avanzado fuera de OWASP Top 10 illustration for 5 técnicas modernas y potentes de pentesting web fuera de OWAS

Una de las técnicas más eficaces en pentesting web avanzado fuera de OWASP Top 10 moderno consiste en reconstruir la superficie real de la aplicación a partir del frontend, no de la documentación. Esto incluye JavaScript minificado, mapas de origen, variables embebidas, rutas internas, referencias a microservicios, endpoints de depuración y nombres de funciones que delatan flujos sensibles.

Muchos equipos se quedan en el rastreo básico de URLs, pero las aplicaciones actuales revelan muchísimo más mediante bundles, sourcemaps y llamadas asíncronas. Analizar el código cliente permite encontrar paneles ocultos, rutas beta, endpoints de administración, proveedores de autenticación alternativos y parámetros que solo aparecen en ciertos flujos.

Prueba rápida para extraer rutas y endpoints desde JavaScript

# Descargar recursos públicos y extraer URLs y rutas interesantes
katana -u https://objetivo.tld -jc -fx -d 3 | tee urls.txt

Buscar referencias a API, graphql, admin, debug o internal

grep -Ei "api|graphql|admin|debug|internal|staging|beta" urls.txt

Correlacionar con URLs históricas y contenido expuesto

gau objetivo.tld | tee historico.txt comm -12 <(sort urls.txt) <(sort historico.txt) > coincidencias.txt

Esta validación debe hacerse siempre con autorización expresa y dentro del alcance acordado.

En la práctica, esta técnica sirve para mucho más que “descubrir rutas”. Permite reconstruir el modelo mental del producto. Si un bundle menciona invoicePreview, tenantSwitch, impersonateUser o exportAsCsv, ya tienes hipótesis concretas para revisar controles de acceso, validaciones server-side y exposición accidental de funcionalidad sensible.

Qué buscar en el frontend moderno

Los sourcemaps accesibles, las rutas no enlazadas, los nombres de servicios internos y las variables de entorno expuestas son especialmente valiosos. También lo son las llamadas a proveedores de identidad, analítica, colas de eventos y backends separados por dominio. Todo eso revela cómo está construido el ecosistema y, en muchos casos, dónde fallan las defensas.

Si una organización quiere madurez real, este tipo de análisis debería formar parte de sus revisiones recurrentes. Un equipo especializado como el de The Hacker Way suele combinar esta técnica con revisión manual del tráfico y pruebas de autorización para convertir una simple observación en un hallazgo de alto impacto.

2. HTTP request smuggling y desincronización entre proxy y backend

HTTP request smuggling sigue siendo una de las técnicas más poderosas en entornos con múltiples intermediarios. Su valor no está solo en el impacto técnico, sino en la variedad de consecuencias: desvío de tráfico, envenenamiento de caché, bypass de controles de autenticación, ejecución de acciones en nombre de otro usuario y exposición de contenido protegido.

La raíz del problema es simple y peligrosa: distintos componentes interpretan de manera diferente el límite entre una petición y la siguiente. Cuando un proxy frontal y un backend no están alineados en el manejo de Content-Length, Transfer-Encoding o ciertas particularidades de HTTP/2, una solicitud cuidadosamente construida puede dejar al sistema en un estado desincronizado.

Por qué sigue siendo tan efectiva

La mayor fortaleza del request smuggling es que no depende de un único bug evidente. Depende de una diferencia de interpretación. Eso hace que muchas defensas automáticas no lo detecten, y que algunos entornos lo arrastren durante años sin saberlo. Además, en aplicaciones con CDN, WAF, balanceador y backend de aplicación, cada capa puede introducir una nueva oportunidad de desalineación.

Probes útiles para validar comportamientos de parseo

# Revisar encabezados de respuesta y pistas del stack
curl -skI https://objetivo.tld

Forzar transferencias con combinaciones de cabeceras para observación manual

printf 'POST / HTTP/1.1rnHost: objetivo.tldrnContent-Length: 4rnTransfer-Encoding: chunkedrnrn0rnrn' | nc objetivo.tld 443

Comparar respuestas cuando se altera el orden o la presencia de cabeceras

curl -sk --http1.1 -H 'Transfer-Encoding: chunked' -H 'Content-Length: 4' https://objetivo.tld/

El objetivo de estas pruebas es observar discrepancias, no asumir automáticamente que existe una vulnerabilidad.

En una auditoría profesional, esta técnica se complementa con análisis de infraestructura, comprobación de versiones y observación del comportamiento entre HTTP/1.1, HTTP/2 y diferentes rutas de entrada. Cuando se aplica con método, puede descubrir fallos que ni siquiera aparecen en pruebas de penetración tradicionales.

La experiencia demuestra que los entornos complejos necesitan un enfoque más sofisticado, y por eso los servicios especializados de The Hacker Way suelen dar valor a este tipo de validaciones de bajo nivel, especialmente cuando existen varias capas de proxy y redes híbridas.

3. Cache poisoning y cache deception en CDNs y proxies

Pocas técnicas son tan subestimadas como el abuso de caché. En aplicaciones modernas, el contenido compartido a través de CDN o proxy inverso puede amplificar un pequeño error de configuración hasta convertirlo en una exposición masiva. El problema no es solo técnico, sino también de negocio, porque una respuesta cacheada de forma incorrecta puede afectar a miles de usuarios en cuestión de segundos.

Cache poisoning ocurre cuando un atacante logra que una respuesta maliciosa o manipulada se almacene como si fuera legítima. Cache deception, en cambio, aprovecha diferencias de interpretación entre rutas estáticas y dinámicas para hacer que contenido sensible termine en un almacenamiento pensado para información pública.

La complejidad aumenta porque cada proveedor y cada arquitectura implementan reglas distintas. A veces la clave está en una cabecera poco común, en una normalización extraña de la URL o en una variación de parámetros que el backend ignora, pero el CDN sí considera relevante.

Señales de que merece la pena investigar

Si la aplicación usa Vary de forma inconsistente, mezcla contenido autenticado con rutas públicas, responde con cabeceras diferentes según la sesión o permite que ciertos parámetros alteren el contenido sin cambiar el identificador de caché, hay terreno para un análisis serio. También conviene revisar si los recursos estáticos y dinámicos comparten dominios o reglas de cacheado demasiado genéricas.

Prueba de comportamiento de caché

# Comprobar si una respuesta se sirve desde caché
curl -skI https://objetivo.tld/recurso

Repetir con parámetros no funcionales para observar diferencias

curl -skI 'https://objetivo.tld/recurso?x=1' curl -skI 'https://objetivo.tld/recurso?x=2'

Comparar cabeceras como Age, X-Cache, Cache-Control o Via

curl -sk 'https://objetivo.tld/recurso' | head

Cuando las cabeceras muestran inconsistencia o la respuesta varía de forma inesperada, conviene profundizar con una revisión manual del CDN y del proxy inverso.

El impacto de esta técnica puede ser enorme porque no depende de comprometer una sola cuenta. Bien explotada, afecta a otros usuarios, a sesiones ajenas o incluso a la integridad de contenido público. Por eso suele ser una de las áreas que más valoran las organizaciones con madurez real en seguridad, y una de las que mejor aprovechan equipos como The Hacker Way cuando realizan validaciones de infraestructura web compleja.

4. Abuso de APIs modernas y GraphQL

Las APIs modernas han cambiado por completo la forma de pentestear aplicaciones web. Ya no basta con mirar formularios HTML; hoy es imprescindible evaluar endpoints JSON, gateways, BFFs, GraphQL, WebSockets y flujos móviles reutilizados por el navegador. Una API expone la lógica central del negocio, y eso la convierte en un objetivo prioritario.

GraphQL merece una atención especial porque ofrece mucha capacidad de consulta en una sola interfaz. Eso es muy útil para el desarrollo, pero también abre la puerta a problemas de autorización por campo, profundidad excesiva, enumeración de objetos y abuso de batching. Muchas veces, el fallo no está en “si existe acceso”, sino en qué parte exacta del objeto puede leer o modificar cada rol.

Qué validar en una API moderna

La revisión debe centrarse en la autorización, no solo en la autenticación. Un usuario autenticado puede consultar un recurso que no le pertenece, modificar un atributo fuera de su rol o encadenar campos que revelan información de otros clientes. En GraphQL, además, es habitual que la introspección o la documentación parcial permita mapear todo el modelo de datos rápidamente.

Pruebas mínimas para comprobar exposición y autorización

# Consultar una API típica y revisar estructura, errores y metadatos
curl -sk https://objetivo.tld/api/users/1 | jq

Probar una consulta GraphQL básica

curl -sk https://objetivo.tld/graphql -H 'Content-Type: application/json' --data '{"query":"{ __typename }"}'

Intentar introspección si está permitida

curl -sk https://objetivo.tld/graphql -H 'Content-Type: application/json' --data '{"query":"query { __schema { types { name } } }"}'

Estas pruebas ayudan a mapear el alcance técnico sin asumir todavía la existencia de una vulnerabilidad.

En auditorías reales, esta técnica se combina con la comparación entre roles, la revisión de respuestas de error y la observación de correlación entre objetos. Un endpoint que devuelve 200 OK no garantiza que la autorización sea correcta. Solo garantiza que alguien respondió, y esa diferencia importa muchísimo.

Por eso, cuando una organización necesita revisar su capa de APIs con profundidad, suele buscar apoyo especializado, como el que ofrecen los servicios de pentesting de The Hacker Way, donde el foco no se limita a encontrar fallos aislados, sino a entender el modelo de autorización completo.

5. SSRF encadenado a nube, metadatos e infraestructura interna

La SSRF sigue siendo una técnica de alto valor, pero en entornos modernos su verdadera fuerza aparece cuando se encadena con nube, microservicios o redes internas. Ya no se trata solo de leer una URL remota, sino de usar la aplicación como puente hacia recursos que nunca deberían ser accesibles desde fuera.

En muchos entornos cloud, los servicios internos exponen endpoints de metadatos, paneles administrativos o interfaces de servicio accesibles únicamente desde redes privadas. Si una función de “preview”, “import”, “fetch URL” o “webhook tester” permite hacer peticiones salientes sin controles estrictos, puede convertirse en una puerta de entrada hacia el interior de la infraestructura.

Cómo se valida de forma ordenada

El primer paso no es atacar, sino comprender el patrón de salida de la aplicación. Hay que observar qué protocolos acepta, si sigue redirecciones, cómo maneja DNS, si bloquea IPs privadas y si filtra esquemas como file://, gopher:// o http://127.0.0.1. La diferencia entre un filtro real y una validación superficial suele descubrirse en los detalles.

Probes controladas para estudiar el comportamiento

# Probar una URL controlada por el auditor para confirmar salida
curl -sk -X POST https://objetivo.tld/fetch 
  -H 'Content-Type: application/json' 
  --data '{"url":"https://control.tudominio.tld/ping"}'

Observar si la aplicación resuelve IPs privadas o enlaces locales

curl -sk -X POST https://objetivo.tld/fetch -H 'Content-Type: application/json' --data '{"url":"http://127.0.0.1:8080/"}'

En entornos cloud, verificar de forma autorizada la exposición de metadatos

curl -sk http://169.254.169.254/latest/meta-data/

Estas pruebas solo deben ejecutarse dentro de un alcance autorizado y con el conocimiento de la infraestructura evaluada.

El valor de esta técnica no está solo en el acceso inicial, sino en el pivot posterior. Una SSRF bien encadenada puede descubrir credenciales temporales, inventariar servicios internos, acceder a paneles administrativos o revelar configuraciones que facilitan movimientos laterales. Es una de las razones por las que los equipos maduros incluyen revisión de egress, servicios internos y arquitectura cloud en sus campañas de seguridad.

El valor real de estas técnicas en un pentest serio

Estas cinco técnicas funcionan porque obligan a mirar la aplicación como un sistema vivo, no como una página web aislada. El frontend, el proxy, el CDN, el backend, la API y la nube forman una cadena donde cada eslabón puede transformar una solicitud inocente en una exposición crítica. Quien solo revisa parámetros visibles se queda en la superficie; quien analiza flujos, dependencias y desalineaciones obtiene hallazgos mucho más potentes.

Además, estas técnicas generan resultados más valiosos para negocio porque suelen afectar a múltiples usuarios, a varias capas de la arquitectura o a la integridad global del servicio. No son fallos menores de formulario, sino problemas que afectan a confianza, disponibilidad, aislamiento de datos y control de acceso. Esa es la clase de trabajo que diferencia una auditoría táctica de una evaluación realmente estratégica.

Cuando se trabaja con este nivel de profundidad, también ayuda revisar material de referencia como el Web Security Academy de PortSwigger, especialmente para comparar hipótesis, entender patrones de explotación y organizar pruebas de forma segura y metódica.

Un pentest serio no se limita a “probar cosas”. Requiere observar cómo interactúan los componentes, validar supuestos, comparar respuestas y documentar el impacto real. De esa manera, el informe final deja de ser una lista de observaciones sueltas y se convierte en una lectura útil para equipos de desarrollo, infraestructura y negocio.

También conviene recordar que la diferencia entre un hallazgo interesante y uno realmente útil suele estar en el contexto. Una misma señal puede ser irrelevante en una app simple y crítica en una arquitectura con CDN global, autenticación federada y microservicios distribuidos. Por eso el pentesting web avanzado fuera de OWASP Top 10 no depende solo de la técnica, sino de entender el diseño del sistema.

Si el objetivo es priorizar bien, las pruebas deberían concentrarse en los puntos donde confluyen autenticación, caché, serialización, routing, orquestación y salidas a Internet. Ahí es donde aparecen los errores más difíciles de ver y, a menudo, los más rentables para un atacante. Ahí también es donde una evaluación rigurosa ofrece más valor defensivo para la organización.

Conclusión

Dominar el pentesting web avanzado fuera de OWASP Top 10 moderno implica abandonar la idea de que todo gira alrededor de un top 10. Las organizaciones más expuestas no suelen fallar por un único bug llamativo, sino por la suma de decisiones técnicas que dejan huecos entre capas. Por eso, la reconstrucción de superficie desde el frontend, el request smuggling, el abuso de caché, la validación profunda de APIs y la SSRF encadenada a cloud forman un conjunto especialmente potente.

Si una empresa quiere encontrar problemas serios antes que un atacante real, necesita método, experiencia y una visión integral de su arquitectura. En ese terreno, apoyarse en servicios especializados de pentesting web marca la diferencia entre una revisión superficial y una evaluación capaz de revelar debilidades de alto impacto. Y cuando el objetivo es entender de verdad cómo se rompe una aplicación moderna, repetir ese análisis con rigor y contexto es lo que convierte una prueba puntual en una ventaja defensiva sostenida.

En resumen, estas técnicas no sustituyen al enfoque clásico, pero sí lo elevan. Aplicadas con criterio, convierten una auditoría en una visión mucho más realista del riesgo y ayudan a priorizar mejor las mejoras de seguridad. Ese es, al final, el verdadero objetivo del pentesting web avanzado fuera de OWASP Top 10.
Additional pentesting web avanzado fuera de OWASP Top 10 illustration for 5 técnicas modernas y potentes de pentesting web fu

Categorías
Hacking Services - Software

Introducción al CISSP y sus dominios: 8 claves poderosas para aprobar con éxito

La Introducción al CISSP y sus dominios es una buena puerta de entrada para entender una de las certificaciones más valoradas en ciberseguridad. No se trata solo de memorizar conceptos, sino de aprender a pensar como un profesional de seguridad con visión estratégica.

La certificación CISSP (Certified Information Systems Security Professional) destaca porque evalúa conocimientos amplios sobre seguridad de la información, arquitectura de seguridad, operaciones, gestión de riesgos y desarrollo seguro. Para muchos profesionales, estudiar la Introducción al CISSP y sus dominios también supone un cambio de mentalidad: pasar de la ejecución técnica a la toma de decisiones basada en el negocio.

En The Hacker Way somos conscientes de la importancia de esta certificación para cualquier profesional de la ciberseguridad, por ese motivo hemos diseñado el curso: CISSP para CISOs: Domina la Certificación y Piensa como un Líder de Seguridad que te ayudará a comprender en profundidad cada dominio y los detalles necesarios para aprobar el examen. Te animamos a que te apuntes.

En este artículo veremos qué es el CISSP, por qué es tan importante y cómo se organizan sus ocho dominios. Si además quieres ampliar tu preparación con material complementario, puedes revisar esta lección sobre Introducción al CISSP.

¿Qué es el CISSP?

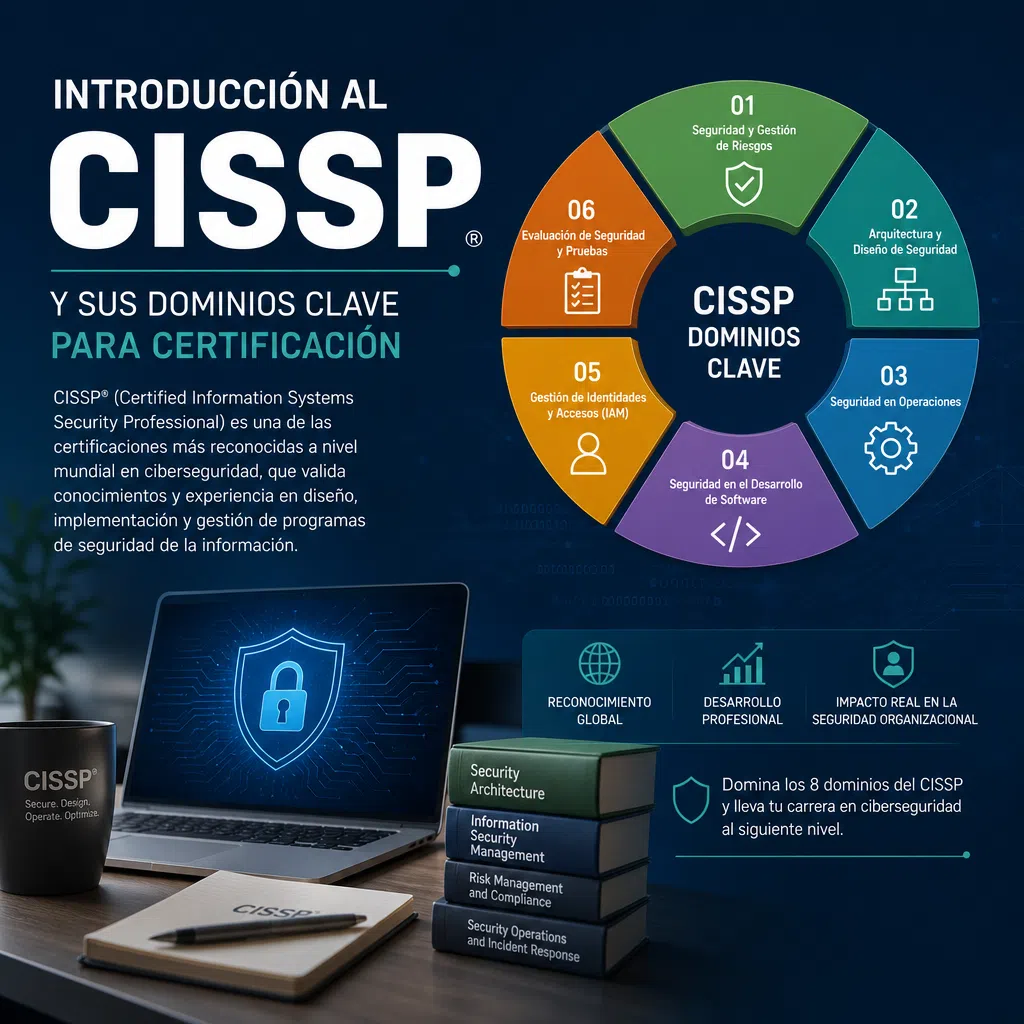
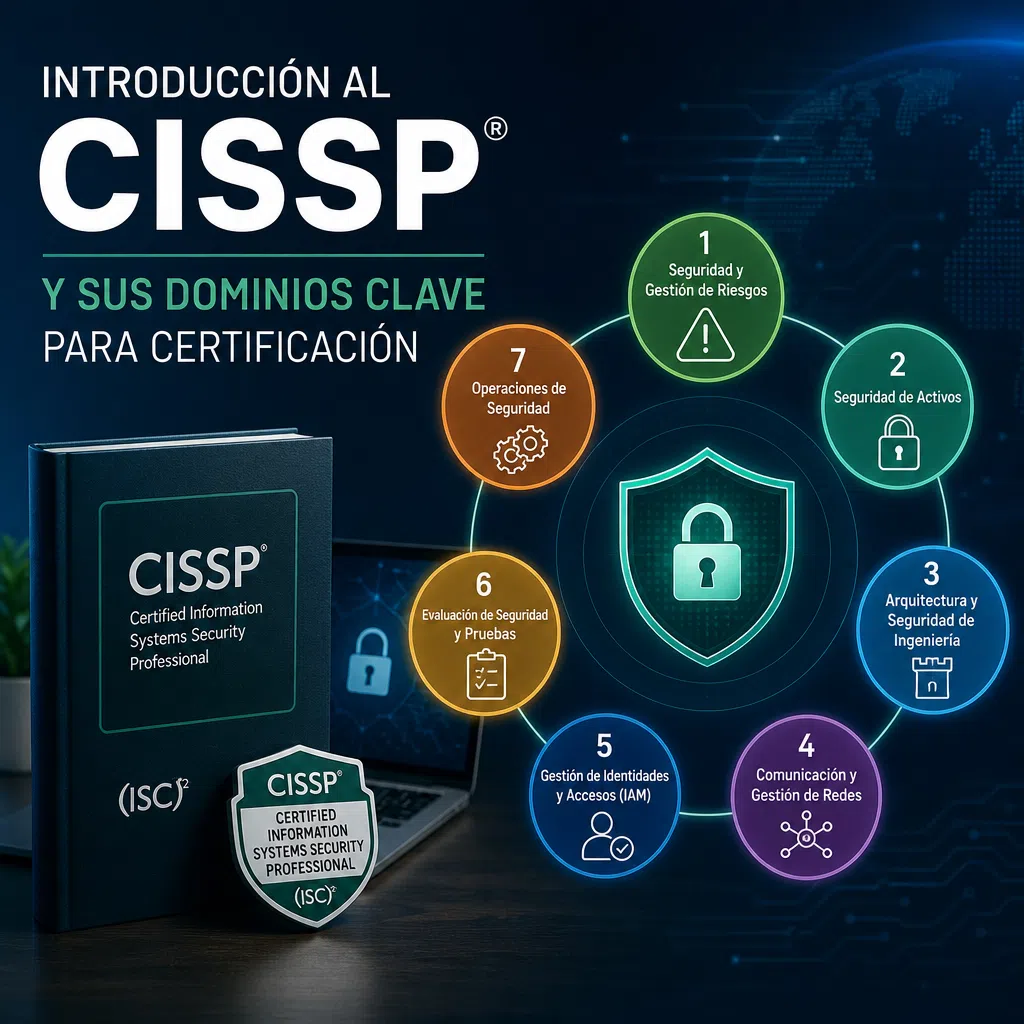
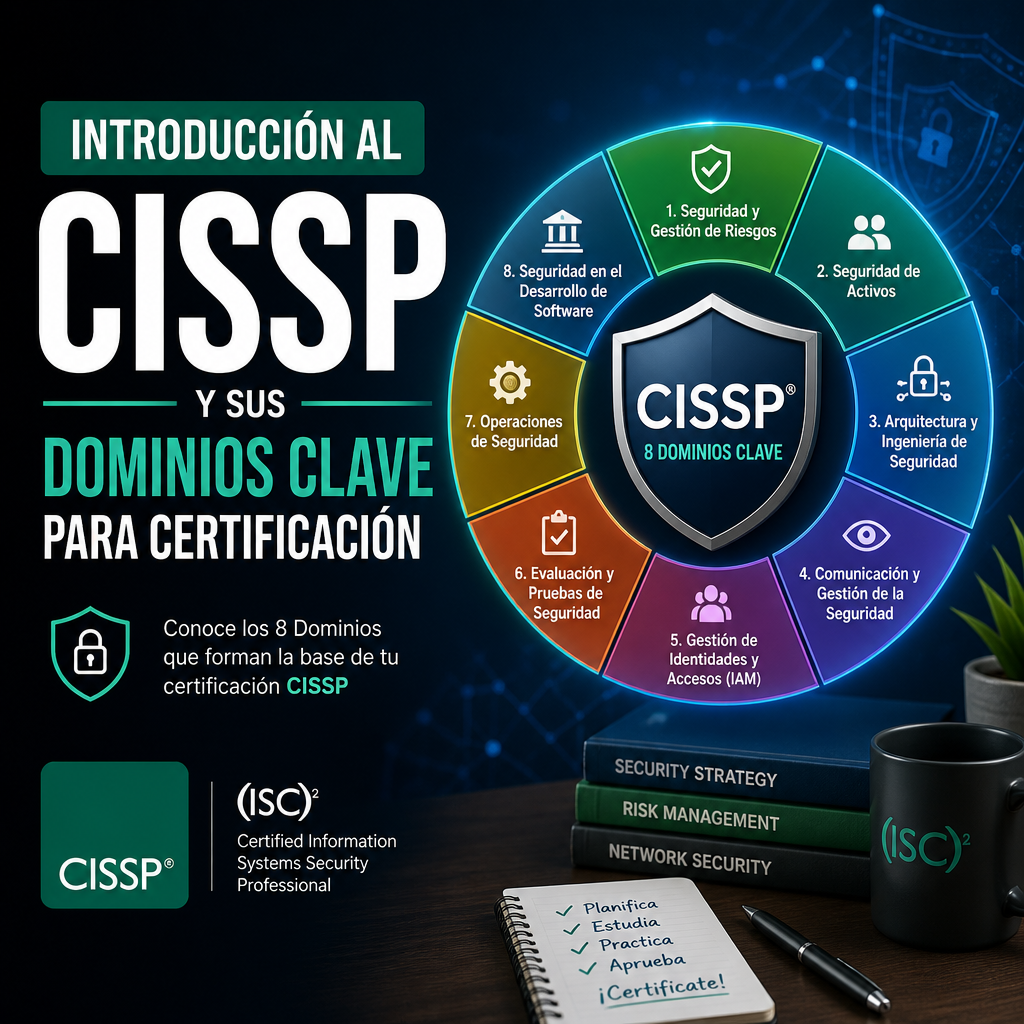
Introducción al CISSP y sus - Infografía del CISSP con ocho dominios de ciberseguridad, materiales de estudio y un portátil c

El CISSP es una certificación ofrecida por (ISC)², una organización internacional dedicada a la formación y acreditación en ciberseguridad. Está orientada a profesionales con experiencia en seguridad de la información, arquitectura de seguridad, gestión de riesgos, administración de identidad, seguridad de redes y otros campos relacionados.

A diferencia de certificaciones más técnicas o enfocadas en herramientas concretas, el CISSP tiene un enfoque amplio y conceptual. Esto significa que no solo evalúa si alguien sabe configurar un firewall o analizar logs, sino si entiende cómo encajan todas las piezas de un programa integral de seguridad.

Por eso, la Introducción al CISSP y sus dominios resulta útil incluso antes de empezar a estudiar en profundidad: ayuda a entender qué espera realmente la certificación y por qué se considera un estándar para perfiles sénior.

¿A quién va dirigida?

El CISSP suele ser ideal para perfiles como:

  • Analistas y arquitectos de seguridad
  • Responsables de seguridad de la información
  • Consultores de ciberseguridad
  • Ingenieros de seguridad
  • Auditores y gestores de riesgos
  • Líderes de equipos de TI con responsabilidades en seguridad

También es una certificación muy valorada por organizaciones que buscan talento capaz de tomar decisiones informadas sobre protección de activos, cumplimiento normativo y continuidad del negocio.

¿Por qué es tan importante?

Existen varias razones por las que el CISSP tiene tanto prestigio:

  1. Amplia cobertura de conocimientos: aborda múltiples áreas críticas de la ciberseguridad.
  2. Reconocimiento global: es una certificación conocida y respetada en muchos países.
  3. Enfoque estratégico: demuestra capacidad para pensar en seguridad a nivel organizacional.
  4. Valor profesional: puede ayudar a mejorar oportunidades laborales y salariales.
  5. Base para roles de liderazgo: es especialmente útil para puestos de responsabilidad.

Si quieres revisar la referencia oficial del programa, puedes consultar la información de (ISC)² sobre la certificación CISSP.

La estructura del CISSP: los 8 dominios

El contenido del CISSP se organiza en ocho dominios definidos por el programa oficial de (ISC)². Estos dominios representan el marco de trabajo sobre el que se construye la certificación y cubren desde fundamentos conceptuales hasta aspectos técnicos y operativos.

A continuación, veremos cada dominio de forma clara y con ejemplos prácticos. Esta visión general de la Introducción al CISSP y sus dominios te ayudará a conectar las áreas más importantes del examen con situaciones reales de trabajo.

1. Gestión de riesgos y seguridad

Este dominio se centra en la base de cualquier programa de seguridad: identificar, evaluar y tratar los riesgos. La seguridad no consiste en eliminar completamente el riesgo, sino en entenderlo y gestionarlo de forma adecuada.

Temas principales

  • Principios de confidencialidad, integridad y disponibilidad
  • Evaluación y análisis de riesgos
  • Marcos de cumplimiento y normativas
  • Políticas de seguridad
  • Continuidad del negocio y recuperación ante desastres
  • Concienciación y formación en seguridad

Ejemplo práctico

Una empresa de comercio electrónico detecta que su base de datos contiene información sensible de clientes. Antes de aplicar controles, debe evaluar el riesgo: ¿qué impacto tendría una filtración?, ¿qué probabilidad hay de que ocurra?, ¿cuál es el coste de mitigarla? A partir de ahí, puede decidir si cifra los datos, segmenta la red o implementa controles de acceso más estrictos.

Este dominio enseña que la seguridad debe alinearse con los objetivos del negocio, no funcionar de manera aislada.

Además, es uno de los apartados más importantes de la Introducción al CISSP y sus dominios, porque marca el tono de todo el examen: pensar primero en el riesgo y después en la tecnología.

2. Seguridad de activos

Este dominio aborda la protección de la información y los activos de la organización durante todo su ciclo de vida. Incluye cómo clasificar la información, cómo manejarla y quién debe tener acceso a ella.

Temas principales

  • Clasificación de la información
  • Propiedad y custodia de los datos
  • Retención y eliminación segura
  • Privacidad
  • Protección de activos digitales y físicos
  • Gestión de medios de almacenamiento

Ejemplo práctico

Una compañía legal maneja documentos confidenciales de clientes. No todos los empleados deben poder acceder a ellos. Por eso, la empresa define niveles de clasificación como público, interno, confidencial y restringido. Cada categoría tiene controles específicos, como cifrado, permisos limitados y eliminación segura cuando ya no es necesario conservar la información.

Este dominio es clave porque la seguridad comienza por saber qué se está protegiendo y cuán valioso es.

En la práctica, muchas organizaciones descubren que la Introducción al CISSP y sus dominios les ayuda a ordenar mejor sus políticas internas de clasificación y retención de datos.

3. Arquitectura e ingeniería de seguridad

Aquí se estudian los principios de diseño seguro de sistemas, redes y componentes tecnológicos. Es uno de los dominios más técnicos del CISSP, ya que cubre cómo construir infraestructura resistente a amenazas.

Temas principales

  • Conceptos de seguridad en arquitectura
  • Modelos y principios de diseño seguro
  • Hardware y firmware
  • Criptografía
  • Seguridad de sistemas distribuidos
  • Seguridad en la nube y virtualización

Ejemplo práctico

Una empresa quiere migrar aplicaciones a la nube. Antes de hacerlo, debe considerar controles como cifrado de datos en tránsito y en reposo, gestión de identidades, separación de funciones y monitoreo continuo. Además, debe entender el modelo de responsabilidad compartida para no asumir que el proveedor cubre todos los aspectos de seguridad.

Este dominio ayuda a responder preguntas como: ¿cómo construir sistemas seguros desde el inicio?, ¿qué principios deben seguirse para reducir vulnerabilidades estructurales?

Dentro de la Introducción al CISSP y sus dominios, esta sección suele resultar especialmente útil para arquitectos, ingenieros y responsables técnicos que diseñan soluciones a largo plazo.

4. Comunicación y seguridad de red

Las redes son uno de los principales objetivos de los atacantes, por lo que este dominio se centra en proteger la comunicación entre sistemas, usuarios y servicios.

Temas principales

  • Modelos de red y protocolos
  • Seguridad de dispositivos de red
  • Segmentación
  • Firewalls, VPN y proxies
  • Detección y prevención de intrusiones
  • Seguridad inalámbrica
  • Protección contra ataques de red

Ejemplo práctico

Una organización tiene distintos departamentos: finanzas, recursos humanos y soporte técnico. En lugar de permitir que todos estén en la misma red, segmenta el entorno para limitar el movimiento lateral de un posible atacante. Así, si un equipo se compromete, el impacto no se extiende fácilmente a toda la empresa.

Este dominio demuestra que la seguridad de red no se limita a instalar herramientas, sino a diseñar una comunicación controlada y resiliente.

Para quien revisa la Introducción al CISSP y sus dominios, este apartado conecta muy bien con conceptos cotidianos como segmentación, acceso remoto y control del tráfico entre zonas.

5. Gestión de identidad y acceso

La identidad es el nuevo perímetro. Este dominio estudia cómo verificar quién es un usuario, qué permisos tiene y bajo qué condiciones puede acceder a recursos.

Temas principales

  • Autenticación y autorización
  • Gestión del ciclo de vida de identidades
  • Control de acceso basado en roles o atributos
  • MFA y SSO
  • Gestión de privilegios
  • Federación de identidades

Ejemplo práctico

Un empleado entra a una plataforma interna usando una contraseña y un código temporal enviado al móvil. El sistema verifica su identidad, comprueba su rol y le permite acceder solo a las aplicaciones necesarias para su trabajo. Si cambia de puesto o deja la empresa, sus permisos deben actualizarse o revocarse de inmediato.

Este dominio es fundamental porque gran parte de los incidentes de seguridad involucran credenciales comprometidas o privilegios mal administrados.

La Introducción al CISSP y sus dominios recuerda que una buena gestión de identidades no es opcional: es una capa crítica de defensa para casi cualquier organización moderna.

6. Evaluación y pruebas de seguridad

No basta con diseñar controles; también hay que comprobar si realmente funcionan. Este dominio se enfoca en métodos de validación y evaluación de la postura de seguridad de una organización.

Temas principales

  • Auditorías y revisiones de seguridad
  • Pruebas de vulnerabilidad
  • Pentesting
  • Análisis de logs
  • Métricas y monitoreo
  • Pruebas de software y validación de controles

Ejemplo práctico

Antes de lanzar una nueva aplicación al público, el equipo de seguridad realiza pruebas para identificar vulnerabilidades comunes, como inyecciones SQL o errores de configuración. También revisa los registros del sistema para detectar comportamientos anómalos. Si encuentra fallos, se corrigen antes del despliegue final.

Este dominio resalta la importancia de medir, verificar y mejorar de forma continua.

Cuando se estudia la Introducción al CISSP y sus dominios, conviene no confundir este bloque con una simple lista de herramientas: lo importante es demostrar que los controles están funcionando como se esperaba.

7. Operaciones de seguridad

Este dominio cubre la seguridad en el día a día. Una organización puede tener buenas políticas y arquitectura, pero si sus operaciones no están bien gestionadas, el riesgo sigue siendo alto.

Temas principales

  • Gestión de incidentes
  • Monitoreo de seguridad
  • Respuesta a incidentes
  • Recuperación
  • Copias de seguridad
  • Gestión de parches
  • Administración de vulnerabilidades
  • Forense digital

Ejemplo práctico

Un analista detecta que un servidor empieza a enviar tráfico inusual a una dirección externa. El equipo activa el plan de respuesta a incidentes, aísla el sistema, analiza la causa, preserva evidencias y revisa si otros equipos han sido afectados. Después, se documenta el incidente para mejorar la prevención futura.

Este dominio muestra que la seguridad también implica rapidez, coordinación y capacidad de recuperación ante eventos reales.

La Introducción al CISSP y sus dominios resulta especialmente valiosa aquí porque ayuda a unir monitoreo, respuesta, evidencias y continuidad operativa en un mismo marco mental.

8. Seguridad en el desarrollo de software

El último dominio se centra en integrar la seguridad dentro del ciclo de desarrollo. En un mundo donde las aplicaciones son parte esencial de casi cualquier negocio, desarrollar software seguro es imprescindible.

Temas principales

  • Ciclo de vida del desarrollo seguro
  • Requisitos de seguridad
  • Validación de entradas
  • Gestión de cambios
  • Pruebas de código
  • Modelado de amenazas
  • DevSecOps

Ejemplo práctico

Un equipo de desarrollo crea una nueva API para gestionar pagos. Durante la fase de diseño, incorpora autenticación, validación de parámetros, cifrado y registros de actividad. Antes de publicar la versión final, realiza pruebas de seguridad para detectar errores que podrían permitir accesos no autorizados o manipulación de datos.

Este dominio es especialmente importante porque muchas vulnerabilidades nacen en la fase de desarrollo, cuando aún es más barato corregirlas.

En la Introducción al CISSP y sus dominios, este tema deja claro que la seguridad debe formar parte del desarrollo desde el principio y no añadirse al final como un parche.

Cómo estudiar los dominios del CISSP

Prepararse para el CISSP requiere una combinación de comprensión conceptual, práctica y constancia. Debido a la amplitud del contenido, es recomendable seguir una estrategia ordenada.

Antes de entrar en cada dominio con detalle, conviene repasar la Introducción al CISSP y sus dominios como mapa mental general. Eso ayuda a ver dónde encaja cada tema y a evitar estudiar fragmentos sueltos sin contexto.

Consejos útiles para el estudio

  • Empieza por la visión general: entiende cómo se relacionan los dominios entre sí.
  • Estudia con enfoque de negocio: el CISSP valora la toma de decisiones estratégicas.
  • Usa ejemplos reales: ayudan a fijar conceptos complejos.
  • Practica preguntas tipo examen: no solo memorización, sino razonamiento.
  • Repasa con frecuencia: algunos temas son amplios y fáciles de olvidar.
  • Crea mapas mentales o resúmenes: facilitan la conexión entre ideas.

Un error común

Muchos candidatos intentan estudiar el CISSP como si fuera una certificación puramente técnica. Sin embargo, el examen suele evaluar cuál es la mejor decisión desde una perspectiva de seguridad global, no solo cuál es la solución más inmediata o más técnica.

Por ejemplo, ante un riesgo, la respuesta correcta no siempre es aplicar más tecnología. A veces la mejor opción es modificar un proceso, reforzar una política o incluso aceptar un riesgo si está justificado por el negocio.

Por eso, la Introducción al CISSP y sus dominios debe entenderse como una guía para pensar, no solo para memorizar. Ese cambio de enfoque es lo que suele marcar la diferencia en el estudio.

Beneficios profesionales de la certificación

Obtener el CISSP puede abrir la puerta a nuevas oportunidades. No garantiza el éxito por sí solo, pero sí demuestra un nivel elevado de madurez profesional.

Principales ventajas

  • Mayor credibilidad ante empleadores y clientes
  • Acceso a roles de mayor responsabilidad
  • Mejores posibilidades de crecimiento en seguridad
  • Base sólida para liderar estrategias de ciberseguridad
  • Reconocimiento en entornos internacionales

Además, el CISSP suele ser visto como una señal de que el profesional comprende la seguridad desde una perspectiva integral, algo muy valioso en organizaciones complejas.

Si más adelante quieres complementar esta base con una visión de liderazgo en seguridad, puedes consultar también CISSP para CISOs: Domina la Certificación y Piensa como un Líder de Seguridad.

La Introducción al CISSP y sus dominios no solo ayuda a preparar el examen: también refuerza la capacidad de interpretar decisiones de seguridad en contextos reales, algo que las empresas valoran mucho.

Una vez comprendes la Introducción al CISSP y sus dominios, resulta más fácil priorizar el estudio y dedicar más tiempo a las áreas donde necesitas reforzar conocimientos.

Conclusión

El CISSP es mucho más que una certificación: es un marco de conocimiento que ayuda a comprender la seguridad de la información desde una visión amplia, práctica y estratégica. Sus ocho dominios cubren desde la gestión de riesgos hasta el desarrollo seguro de software, pasando por redes, identidad, operaciones y arquitectura.

Para quienes desean avanzar en ciberseguridad y asumir roles de mayor responsabilidad, entender estos dominios es un paso fundamental. Ya sea como objetivo profesional o como base para fortalecer conocimientos, el CISSP ofrece una ruta clara para desarrollar una mentalidad de seguridad integral y orientada al negocio.

En resumen, la Introducción al CISSP y sus dominios es el primer paso para estudiar con criterio, organizar mejor el temario y avanzar con una base sólida hacia la certificación.

Si vuelves a repasar la Introducción al CISSP y sus dominios con calma, verás que la estructura del examen deja de parecer abstracta y se convierte en una guía práctica para crecer profesionalmente.

Infografía en español sobre CISSP y sus ocho dominios clave, con materiales de estudio y un escudo de ciberseguridad.

Categorías
Hacking

Informe pentesting profesional: qué esperar en un reporte experto

¿Qué debo esperar de un informe de pentesting profesional?

Un informe pentesting profesional no es solo un documento técnico lleno de hallazgos y capturas de pantalla. Es, sobre todo, una herramienta de decisión. Su propósito es ayudarte a entender qué riesgos reales enfrenta tu organización, cómo podrían ser explotados y qué debes priorizar para reducir la exposición de forma efectiva.

Muchas empresas contratan una prueba de penetración esperando un listado de vulnerabilidades. Sin embargo, un buen pentest aporta mucho más: contexto, evidencia, nivel de criticidad, impacto potencial y recomendaciones accionables. En otras palabras, no se trata únicamente de saber “qué está mal”, sino de comprender por qué importa y qué hacer después.

A continuación, veremos qué elementos debe incluir un informe de pentesting profesional, cómo interpretarlo y qué señales indican que el trabajo fue realmente útil.

Qué es un informe de pentesting profesional

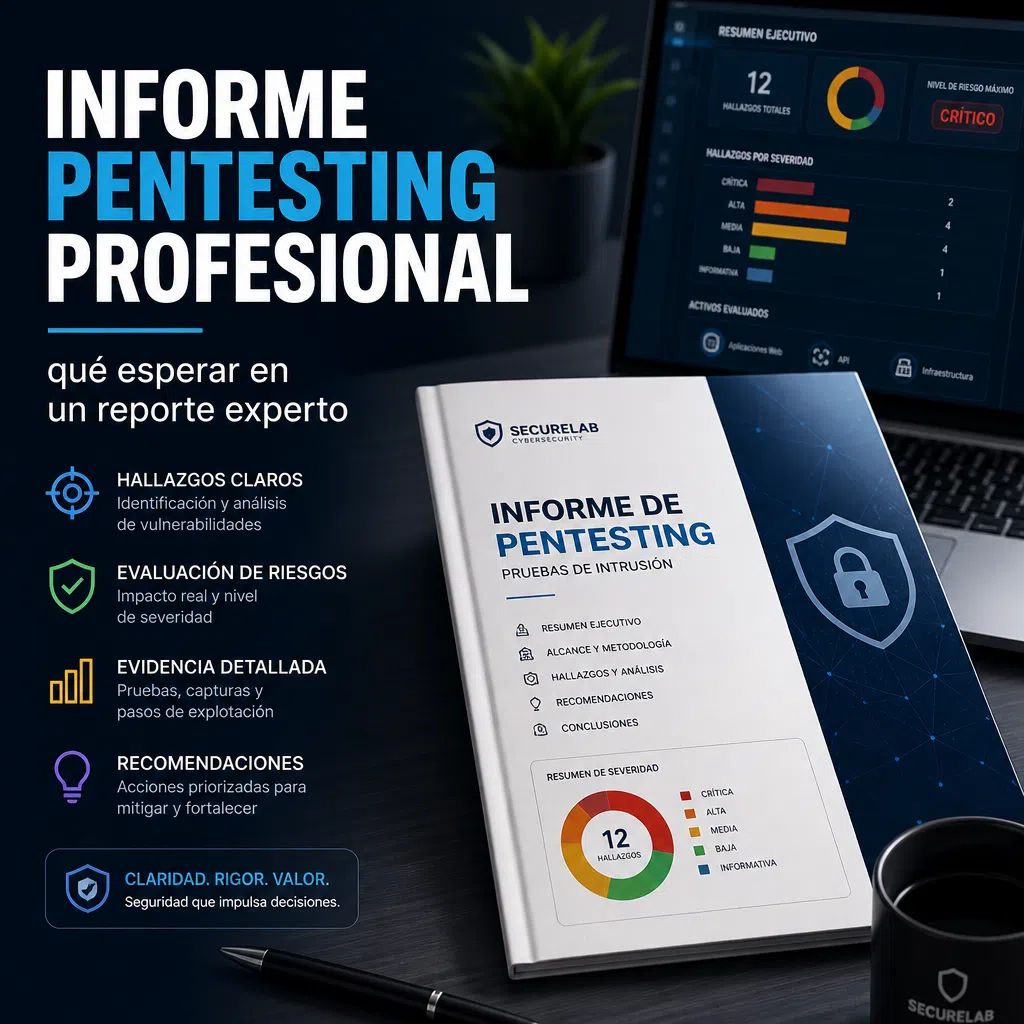
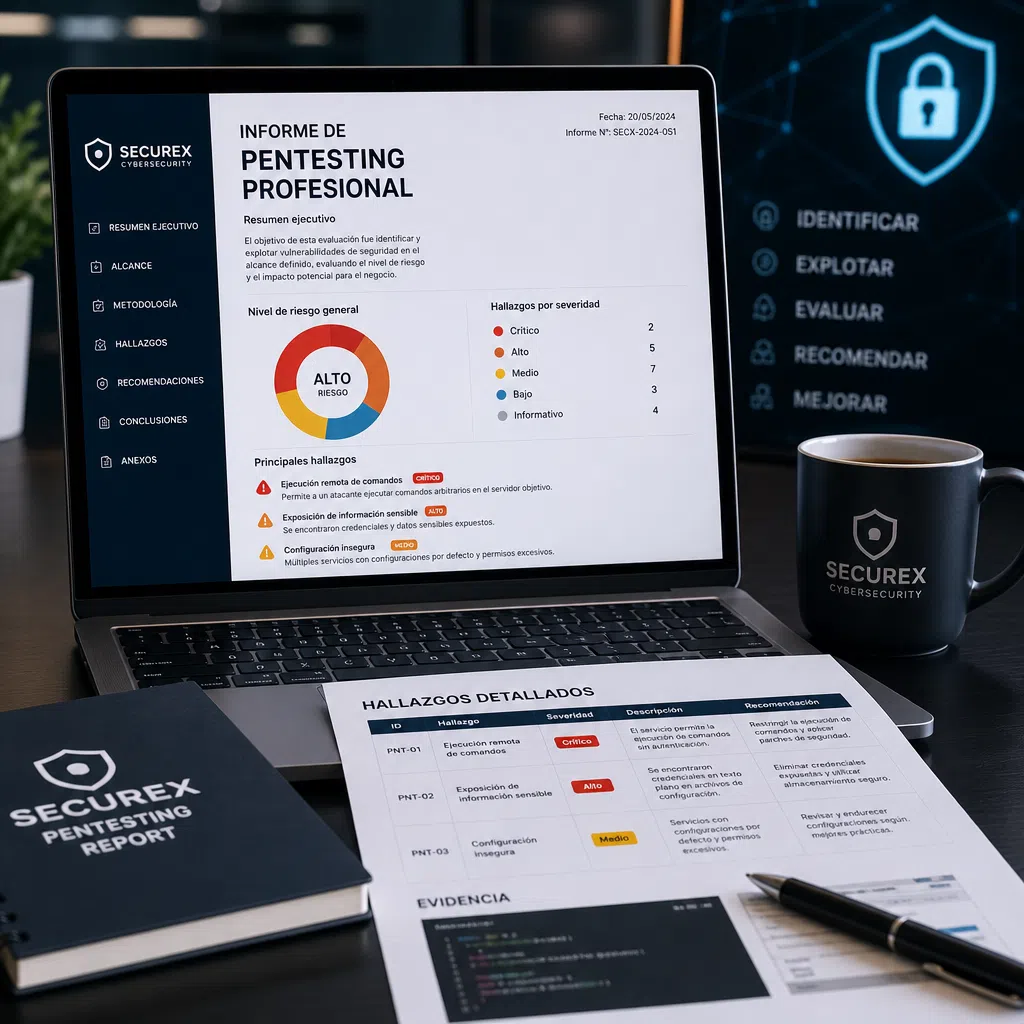
Informe pentesting profesional - Informe profesional de pentesting en una laptop con hallazgos y análisis de seguridad detall

Un informe de pentesting profesional es el documento final que resume el alcance, la metodología, los resultados y las conclusiones de una prueba de intrusión autorizada. Su contenido debe estar orientado a distintos perfiles dentro de la organización:

  • Equipo técnico, que necesita detalles para reproducir y corregir los problemas.
  • Dirección o gerencia, que requiere una visión del riesgo en lenguaje claro.
  • Responsables de cumplimiento o seguridad, que buscan evidencia, priorización y trazabilidad.

Un informe bien elaborado no solo enumera fallos. También explica cómo un atacante podría encadenar debilidades para conseguir acceso, escalar privilegios o comprometer datos críticos.

Elementos esenciales que debe incluir

Aunque el formato puede variar según la empresa de ciberseguridad, un informe pentesting profesional debería contener, como mínimo, las siguientes secciones.

1. Resumen ejecutivo

Esta parte está pensada para perfiles no técnicos. Debe responder, de forma clara y breve, a preguntas como:

  • ¿Cuál fue el objetivo del pentest?
  • ¿Qué nivel de riesgo se encontró?
  • ¿Qué activos fueron más expuestos?
  • ¿Cuáles son las implicaciones para el negocio?
  • ¿Qué acciones deben priorizarse?

Un buen resumen ejecutivo evita tecnicismos excesivos y pone el foco en el impacto. Por ejemplo, no basta con decir “se detectó una inyección SQL”, sino que debe explicarse si esa falla podría permitir el acceso a datos de clientes, la modificación de registros o incluso la toma de control del sistema.

2. Alcance y objetivos

El informe debe dejar muy claro qué se evaluó y qué no. Esta sección suele incluir:

  • Sistemas, aplicaciones, redes o APIs analizadas
  • Fechas de ejecución
  • Tipo de pentest realizado
  • Restricciones acordadas
  • Exclusiones del alcance

Esto es fundamental para interpretar correctamente los resultados. No es lo mismo una prueba externa sobre una aplicación web que una evaluación interna con acceso a la red corporativa. Tampoco es equivalente un pentest de caja negra a uno de caja blanca.

3. Metodología utilizada

Un informe pentesting profesional debe indicar qué metodología se siguió. Esto aporta confianza, consistencia y trazabilidad. Algunas referencias habituales son:

  • OWASP Testing Guide
  • PTES
  • NIST
  • Metodologías propias basadas en buenas prácticas

La metodología permite entender cómo se realizaron las pruebas: reconocimiento, enumeración, explotación, escalado de privilegios, post-explotación y validación. Además, ayuda a saber si el trabajo fue superficial o si hubo profundidad técnica real.

4. Resumen de hallazgos

Esta sección suele presentar un panorama general de las vulnerabilidades encontradas, clasificadas por severidad. Lo habitual es encontrar categorías como:

  • Crítica
  • Alta
  • Media
  • Baja
  • Informativa

También puede incluir gráficos o tablas con la distribución de hallazgos por tipo, activo afectado o impacto. Este resumen resulta muy útil para priorizar esfuerzos de remediación.

5. Detalle técnico de cada vulnerabilidad

Aquí es donde el informe realmente demuestra su valor. Cada hallazgo debería describirse con suficiente profundidad para que el equipo técnico pueda entender y corregir el problema. Un buen detalle técnico incluye:

  • Título del hallazgo
  • Descripción de la vulnerabilidad
  • Activo o componente afectado
  • Evidencia encontrada
  • Pasos de reproducción
  • Impacto potencial
  • Severidad asignada
  • Recomendaciones de mitigación

Por ejemplo, si se detecta una vulnerabilidad de autenticación débil, no basta con decir “contraseña insegura”. El informe debería mostrar si se trata de políticas de contraseña inexistentes, falta de MFA, sesiones mal gestionadas o posibilidad de fuerza bruta sin restricciones.

6. Evidencia y pruebas

La evidencia es clave en un pentest serio. Puede incluir:

  • Capturas de pantalla
  • Fragmentos de código o peticiones HTTP
  • Respuestas del servidor
  • Logs de explotación controlada
  • Diagramas de flujo de ataque
  • Identificadores de sesiones o pruebas de acceso

La evidencia no solo respalda el hallazgo, también ayuda a validar que el problema es real y no una hipótesis. Además, permite repetir la prueba tras aplicar la corrección.

7. Riesgo e impacto

No todos los hallazgos tienen la misma importancia. Un buen informe no se limita a puntuar vulnerabilidades; debe traducirlas en riesgo operativo y de negocio. Esto significa responder preguntas como:

  • ¿Se podría extraer información sensible?
  • ¿Se podría interrumpir el servicio?
  • ¿Un atacante podría moverse lateralmente?
  • ¿Podría afectar a la reputación o al cumplimiento normativo?

Por ejemplo, una vulnerabilidad media en una plataforma pública que da acceso a información personal puede representar más riesgo que varias vulnerabilidades bajas en un entorno aislado.

8. Recomendaciones de remediación

Las recomendaciones deben ser concretas, realistas y priorizadas. No basta con frases genéricas como “mejorar la seguridad”. Un informe pentesting profesional debería sugerir acciones específicas, por ejemplo:

  • Aplicar validación de entradas en el backend
  • Implementar MFA para cuentas administrativas
  • Revisar permisos excesivos en servicios y usuarios
  • Deshabilitar configuraciones inseguras
  • Actualizar componentes vulnerables
  • Fortalecer políticas de autenticación y sesiones

Lo ideal es que cada recomendación esté alineada con el hallazgo correspondiente y con el contexto del entorno evaluado.

Cómo interpretar la severidad de los hallazgos

Uno de los errores más comunes al leer un informe es asumir que la severidad técnica coincide exactamente con la urgencia de negocio. Aunque se relacionan, no son lo mismo.

Severidad técnica vs. impacto real

La severidad técnica suele basarse en criterios como:

  • Facilidad de explotación
  • Nivel de privilegios requerido
  • Complejidad del ataque
  • Alcance del compromiso
  • Posibilidad de detección

Sin embargo, el impacto real depende también de factores como:

  • Tipo de datos tratados
  • Exposición pública del sistema
  • Importancia del activo para la operación
  • Controles compensatorios existentes
  • Cumplimiento legal o contractual

Un hallazgo clasificado como “alto” puede no ser crítico si el sistema afecta a un entorno de pruebas aislado. En cambio, una vulnerabilidad media en una aplicación de producción con datos financieros puede requerir atención inmediata.

Ejemplo práctico

Imagina que el informe detecta un fallo de subida de archivos que permite cargar ciertos tipos de archivos no validados. Técnicamente podría clasificarse como severidad alta. Pero si la aplicación almacena documentos internos de alto valor y además está expuesta a Internet, el riesgo de compromiso podría ser muy elevado.

Por eso, un buen informe no solo clasifica, sino que contextualiza.

Señales de que el informe es realmente profesional

No todos los informes de pentesting tienen la misma calidad. Estas son algunas señales claras de que estás ante un trabajo bien hecho.

Está adaptado a tu contexto

El informe no parece genérico ni copiado de una plantilla. Los hallazgos hacen referencia a tus sistemas, tus procesos y tus riesgos concretos.

Ofrece evidencia verificable

Cada hallazgo está respaldado por pruebas suficientes para que tu equipo pueda comprenderlo y validarlo.

Explica el impacto en lenguaje claro

No se limita a jerga técnica. Traduce el problema a consecuencias reales para la organización.

Prioriza de forma útil

No todo está listado en el mismo nivel de urgencia. Las vulnerabilidades más relevantes aparecen claramente identificadas.

Incluye recomendaciones accionables

Las medidas propuestas no son vagas ni irreales. Ayudan a iniciar un plan de remediación concreto.

Mantiene trazabilidad

El informe muestra cómo se llegó a cada conclusión, lo que facilita auditorías, seguimiento y corrección.

Qué no debería incluir un mal informe

También es útil saber qué señales indican un trabajo deficiente. Un informe poco profesional suele presentar algunos de estos problemas:

  • Hallazgos demasiado genéricos
  • Falta de evidencia
  • Ausencia de contexto de negocio
  • Recomendaciones ambiguas
  • Severidad asignada sin justificación
  • Errores de redacción o inconsistencias técnicas
  • No distingue entre hipótesis y vulnerabilidades confirmadas

Si el documento solo enumera problemas sin explicar su relevancia, difícilmente servirá para mejorar la seguridad. Un pentest sin un informe útil pierde gran parte de su valor.

Cómo aprovechar el informe dentro de la organización

Recibir el informe es solo el primer paso. Lo importante es convertirlo en acciones concretas. Para sacarle el máximo partido, conviene seguir un proceso ordenado.

1. Revisar el resumen ejecutivo con dirección

Antes de entrar en los detalles técnicos, conviene alinear a los responsables del negocio sobre el nivel de riesgo y las prioridades.

2. Clasificar hallazgos por prioridad

No todos los problemas se corrigen al mismo tiempo. Conviene valorar:

  • Exposición del activo
  • Facilidad de explotación
  • Impacto potencial
  • Dependencias técnicas
  • Esfuerzo de corrección

3. Asignar responsables y fechas

Cada hallazgo debe tener un dueño claro y un plazo estimado de resolución. Sin seguimiento, el informe se queda en papel.

4. Verificar correcciones

Una vez aplicadas las medidas, lo ideal es realizar una reevaluación o retest para confirmar que el problema quedó resuelto.

5. Usarlo como base de mejora continua

Un buen pentest no es un evento aislado. Sus resultados deberían alimentar políticas, desarrollo seguro, hardening, control de accesos y formación.

Ejemplo de cómo se ve un buen hallazgo

Para entender mejor qué esperar, veamos un ejemplo simplificado.

Hallazgo: Falta de control de acceso en un panel administrativo
Impacto: Un usuario autenticado con permisos básicos puede acceder a funciones reservadas a administradores
Evidencia: Petición HTTP manipulada que permite visualizar datos sensibles
Riesgo: Exposición de información y posible modificación no autorizada
Recomendación: Implementar control de acceso en servidor, revisar roles y validar permisos en cada acción

Este tipo de redacción es útil porque combina claridad, evidencia y acción. No se queda en la teoría.

Qué preguntas hacer al recibir el informe

Cuando te entreguen el documento, estas preguntas te ayudarán a evaluar su utilidad:

  • ¿Qué hallazgos afectan a activos críticos?
  • ¿Cuáles tienen mayor probabilidad de explotación?
  • ¿Qué vulnerabilidades pueden encadenarse?
  • ¿Qué riesgos podrían impactar cumplimiento o reputación?
  • ¿Qué acciones deben realizarse primero?
  • ¿Qué validaciones se recomiendan tras la remediación?

Estas preguntas facilitan que el pentest no termine archivado, sino convertido en mejoras reales.

Conclusión

Un informe pentesting profesional debe ser mucho más que un listado de fallos técnicos. Debe funcionar como una guía clara para entender el riesgo, priorizar acciones y reforzar la postura de seguridad de la organización. Su valor está en combinar rigor técnico, contexto de negocio, evidencia verificable y recomendaciones concretas.

Si el documento explica bien el alcance, la metodología, los hallazgos y su impacto, tendrás en tus manos una herramienta muy valiosa para tomar decisiones informadas. En seguridad, no basta con detectar vulnerabilidades: hay que convertir esa información en prevención, corrección y mejora continua.

Categorías
Hacking

Cumplimiento normativo ENS, NIS2 y DORA: guía de implementación

Cómo se implementa un sistema para el cumplimiento de ENS, NIS2 y DORA

La presión regulatoria en ciberseguridad ha crecido de forma notable en los últimos años. Organizaciones públicas y privadas ya no pueden limitarse a “tener buenas prácticas”; ahora necesitan demostrar controles, evidencias y una gestión continua del riesgo. En este contexto, implementar un sistema para el cumplimiento de ENS, NIS2 y DORA se ha convertido en una prioridad estratégica para muchas entidades.

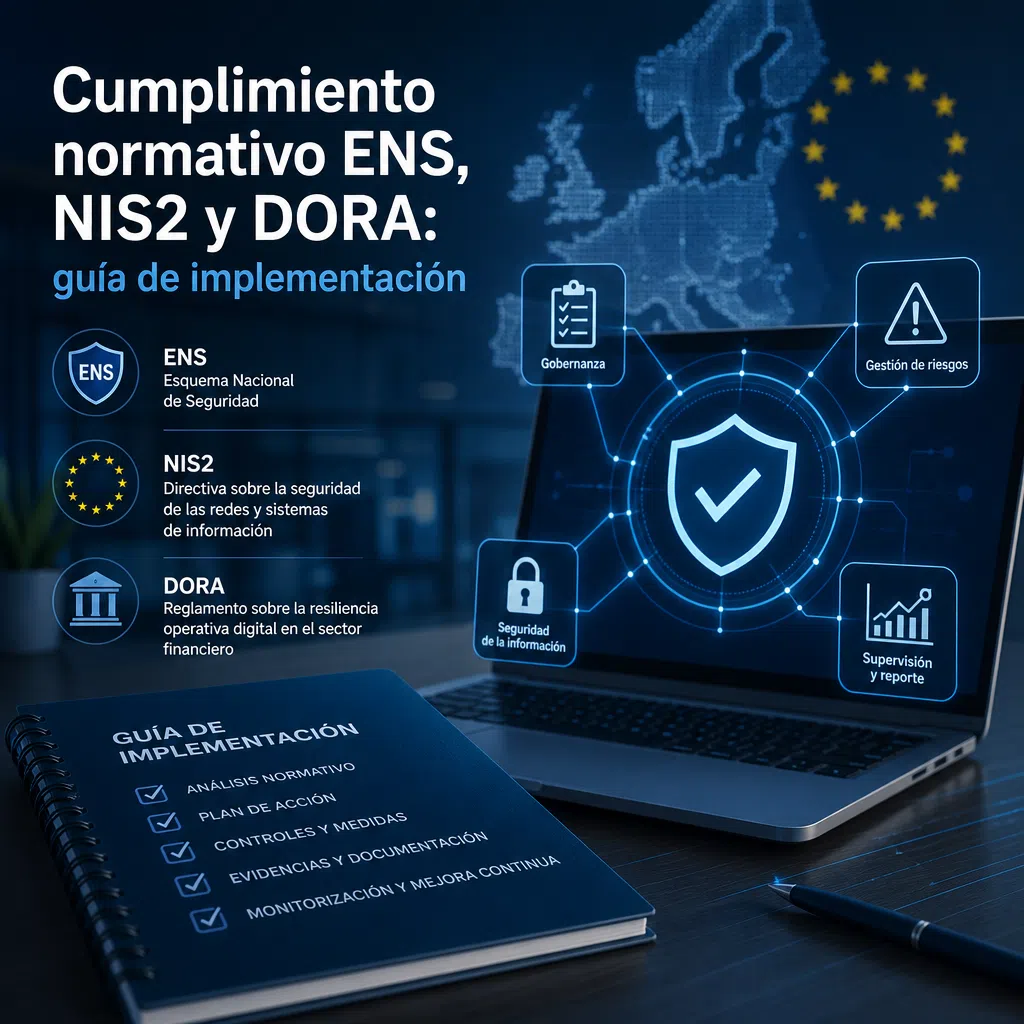
Aunque cada marco tiene su propio alcance, los tres comparten una misma base: proteger la información, asegurar la continuidad del negocio y reforzar la resiliencia ante incidentes. La buena noticia es que no es necesario construir tres sistemas separados. Con un enfoque bien diseñado, es posible establecer un único modelo de cumplimiento normativo que alinee procesos, controles y evidencias para responder a los requisitos de ENS, NIS2 y DORA de forma coherente.

Qué son ENS, NIS2 y DORA y por qué conviene abordarlos juntos

Guía de implementación para cumplimiento normativo ENS, NIS2 y DORA en ciberseguridad y gestión de riesgos

Antes de hablar de implementación, conviene entender qué persigue cada marco.

ENS: Esquema Nacional de Seguridad

El ENS es el marco español que establece principios, requisitos y medidas de seguridad para los sistemas de información del sector público y para proveedores que trabajan con la Administración. Su objetivo es asegurar la protección de la información, los servicios y los datos que gestionan las organizaciones.

Entre sus pilares destacan:

  • la gestión del riesgo,
  • la clasificación de sistemas,
  • la adopción de medidas organizativas, operativas y de protección,
  • y la capacidad de evidenciar el cumplimiento mediante auditorías.

NIS2: resiliencia cibernética a escala europea

La directiva NIS2 amplía y refuerza las obligaciones de ciberseguridad para entidades esenciales e importantes dentro de la Unión Europea. A diferencia de marcos más centrados en controles técnicos, NIS2 pone mucho énfasis en la gobernanza, la responsabilidad de la dirección, la gestión de incidentes y la seguridad de la cadena de suministro.

DORA: resiliencia operativa digital en el sector financiero

DORA se dirige al sector financiero y a sus proveedores críticos de servicios TIC. Su foco está en la resiliencia operativa digital: capacidad para prevenir, resistir, responder y recuperarse de interrupciones relacionadas con las tecnologías digitales. DORA exige disciplina en gestión de riesgos TIC, pruebas de resiliencia, control de terceros y reporte de incidentes.

Por qué unificarlos en un solo sistema

Aunque difieren en alcance, los tres coinciden en aspectos clave:

  • gestión del riesgo,
  • políticas y procedimientos,
  • control de accesos,
  • gestión de incidentes,
  • continuidad de negocio,
  • auditoría y evidencias,
  • supervisión de terceros.

Por eso, un enfoque integrado de Ciberseguridad y cumplimiento permite reducir duplicidades, mejorar el control interno y facilitar la auditoría. Además, evita que cada departamento trabaje con su propio repositorio de documentos, matrices de riesgo o planes de acción desconectados.

Principios de diseño de un sistema de cumplimiento integrado

Implementar un sistema para ENS, NIS2 y DORA no consiste en crear documentación abundante, sino en diseñar un sistema operativo de cumplimiento que funcione en el día a día.

1. Basarse en un marco común de controles

El primer paso es construir un catálogo de controles transversal. Este catálogo debe traducir los requisitos de las tres normativas a controles concretos, medibles y asignables.

Por ejemplo:

  • control de accesos robusto,
  • inventario de activos,
  • clasificación de información,
  • gestión de vulnerabilidades,
  • cifrado,
  • registro y monitorización,
  • gestión de proveedores,
  • continuidad de negocio,
  • gestión de incidentes,
  • formación y concienciación.

Cada control debe enlazarse con los requisitos aplicables de ENS, NIS2 y DORA. Así se evita repetir tareas y se simplifica el seguimiento.

2. Trabajar por riesgos y no solo por obligaciones

Un sistema maduro no se limita a una lista de requisitos. Debe partir de un análisis de riesgos que permita priorizar esfuerzos según impacto y probabilidad. Esto es especialmente importante cuando una organización tiene recursos limitados.

Ejemplo:

  • una entidad financiera puede priorizar resiliencia operativa, pruebas de recuperación y control de proveedores TIC;
  • una administración pública puede centrarse más en la categorización ENS, la protección de datos y la trazabilidad de accesos;
  • una empresa crítica en servicios digitales puede enfocar NIS2 en detección temprana, reporte de incidentes y gobierno de ciberseguridad.

3. Integrar cumplimiento en los procesos

El cumplimiento funciona mejor cuando está integrado en procesos reales:

  • alta de usuarios,
  • adquisición de tecnología,
  • gestión de cambios,
  • onboarding de proveedores,
  • respuesta a incidentes,
  • desarrollo de software,
  • continuidad y recuperación.

Si el cumplimiento se gestiona como una actividad aislada, dependerá de revisiones manuales y generará retrasos. Si se incorpora al proceso, se vuelve parte natural de la operación.

Fases para implementar el sistema

A continuación, se presenta una hoja de ruta práctica para desplegar un sistema de cumplimiento normativo alineado con ENS, NIS2 y DORA.

1. Diagnóstico inicial de brechas

Todo empieza con un análisis de situación. Este diagnóstico debe comparar el estado actual de la organización con los requisitos aplicables de cada marco.

Se revisan, entre otros:

  • políticas de seguridad existentes,
  • inventario de activos y servicios,
  • clasificación de sistemas,
  • gobierno y roles,
  • procedimientos de gestión de incidentes,
  • monitorización y logs,
  • continuidad de negocio,
  • proveedores y contratos,
  • evidencias documentales,
  • cultura y formación.

El resultado suele ser una matriz de brechas que identifica qué está cubierto, qué está parcialmente cubierto y qué falta por implementar.

Ejemplo práctico

Una entidad puede descubrir que tiene:

  • política de seguridad aprobada,
  • pero sin procedimientos operativos actualizados;
  • un inventario de activos básico,
  • pero sin clasificación de criticidad;
  • un plan de continuidad,
  • pero sin pruebas periódicas de restauración.

Este tipo de hallazgos ayuda a ordenar prioridades y a evitar inversiones poco efectivas.

2. Definición del alcance

No todas las unidades, servicios o sistemas tienen el mismo nivel de exposición. Por eso, el alcance debe definirse con precisión.

En esta fase conviene identificar:

  • qué servicios están sujetos a cada normativa,
  • qué sistemas soportan procesos críticos,
  • qué proveedores son relevantes,
  • qué datos e ինտերacciones tienen impacto regulatorio.

El alcance también permite decidir si el sistema se diseñará de forma corporativa o por dominios, por ejemplo:

  • un sistema central para seguridad y cumplimiento,
  • con subámbitos específicos para sector público, financiero o servicios esenciales.

3. Diseño del modelo de gobierno

Sin gobierno no hay cumplimiento sostenible. El sistema debe establecer responsabilidades claras:

  • dirección general o comité ejecutivo,
  • responsable de seguridad,
  • equipo de riesgos,
  • legal y compliance,
  • responsables de negocio,
  • responsables TIC,
  • compras y gestión de terceros,
  • auditoría interna.

El modelo debe definir quién aprueba políticas, quién ejecuta controles, quién revisa evidencias y quién reporta incidencias. En NIS2 y DORA, la implicación de la alta dirección no es opcional: es un requisito clave de responsabilidad y supervisión.

4. Construcción del catálogo de controles

Con el alcance definido y el gobierno establecido, se desarrolla el catálogo de controles. Este catálogo debe estar alineado con los requisitos normativos y con la realidad operativa de la organización.

Cada control debería incluir:

  • objetivo,
  • descripción,
  • responsable,
  • frecuencia,
  • evidencia requerida,
  • herramienta o soporte,
  • normativa relacionada,
  • nivel de criticidad.

Controles habituales que suelen aparecer

  • gestión de identidades y privilegios,
  • MFA y autenticación fuerte,
  • registro de eventos y monitorización,
  • copias de seguridad y restauración,
  • análisis de vulnerabilidades,
  • gestión de parches,
  • cifrado de información sensible,
  • revisión periódica de accesos,
  • evaluación de proveedores,
  • pruebas de continuidad y recuperación,
  • formación en ciberseguridad.

5. Formalización documental

El sistema necesita documentación suficiente para demostrar control, pero sin caer en exceso burocrático. Lo ideal es estructurarla por capas:

  • políticas: definen el marco general;
  • normas o estándares: establecen requisitos concretos;
  • procedimientos: explican cómo se ejecuta cada proceso;
  • registros y evidencias: demuestran que se ha cumplido.

Por ejemplo, una política de gestión de incidentes puede ir acompañada de un procedimiento de clasificación, escalado y notificación, así como de plantillas de registro y reportes post incidente.

6. Implementación tecnológica y operativa

La tecnología debe soportar el cumplimiento, no complicarlo. Muchas organizaciones necesitan herramientas para centralizar evidencia, automatizar alertas y facilitar la trazabilidad.

Algunas soluciones útiles son:

  • GRC o plataformas de gestión de cumplimiento,
  • inventario de activos,
  • SIEM o sistemas de monitorización,
  • gestión de tickets e incidencias,
  • herramientas de gestión de vulnerabilidades,
  • repositorios documentales con control de versiones,
  • soluciones de gestión de terceros.

Ejemplo

Si una empresa debe cumplir con DORA, puede usar una herramienta GRC para registrar riesgos TIC, vincularlos a controles, guardar evidencias de pruebas de resiliencia y documentar los incidentes relevantes. Esto reduce el trabajo manual y mejora la preparación ante auditorías.

7. Formación y cultura

Ningún sistema funciona si las personas no entienden su papel. La formación debe adaptarse al rol de cada perfil:

  • dirección: responsabilidad, riesgo y supervisión;
  • equipos técnicos: controles, hardening, monitorización, respuesta;
  • compras: evaluación de terceros y cláusulas contractuales;
  • usuarios: buenas prácticas, phishing, gestión de información;
  • áreas críticas: continuidad y reporte de incidentes.

La cultura de seguridad es especialmente importante en un entorno donde el cumplimiento depende tanto del comportamiento como de la tecnología.

8. Monitorización, auditoría y mejora continua

Cumplir una vez no es suficiente. ENS, NIS2 y DORA requieren un sistema vivo, capaz de adaptarse a nuevos riesgos, cambios organizativos y evolución regulatoria.

Por eso conviene establecer un ciclo continuo:

  • revisión periódica de riesgos,
  • seguimiento de planes de acción,
  • auditorías internas,
  • pruebas de continuidad,
  • simulacros de incidentes,
  • evaluación de proveedores,
  • revisión de métricas.

Cómo alinear ENS, NIS2 y DORA en la práctica

La clave está en identificar convergencias y tratarlas con un enfoque común.

Áreas de convergencia

Gobierno y responsabilidad

Los tres marcos exigen participación activa de la dirección y asignación clara de responsabilidades.

Gestión de riesgos

Los tres requieren identificar, evaluar y tratar riesgos tecnológicos y operativos.

Incidentes

La detección, clasificación, escalado y notificación de incidentes es esencial en los tres casos, aunque con distintos umbrales y plazos.

Terceros y cadena de suministro

La dependencia de proveedores TIC es una preocupación central en NIS2 y DORA, y también tiene peso relevante en ENS.

Continuidad

La capacidad de recuperación es un elemento transversal, especialmente en servicios esenciales y financieros.

Cómo evitar duplicidades

Una estrategia eficaz consiste en crear:

  • una única matriz de requisitos,
  • un único mapa de controles,
  • un único repositorio de evidencias,
  • un único calendario de revisiones,
  • un único cuadro de mando de cumplimiento.

Así, un control como la revisión periódica de accesos puede servir simultáneamente para ENS, NIS2 y DORA, siempre que esté bien documentado y respaldado por evidencias.

Errores frecuentes al implementar el sistema

Muchas organizaciones fallan no por falta de intención, sino por errores de diseño.

1. Empezar por los documentos y no por el riesgo

Redactar políticas sin analizar riesgos reales suele producir un sistema formalmente correcto pero operativamente débil.

2. Fragmentar el cumplimiento por departamentos

Si cada área trabaja por separado, aparecen versiones distintas de la verdad, evidencias dispersas y controles repetidos.

3. No asignar responsables claros

Cuando no hay accountability, las acciones se retrasan y el sistema pierde fuerza.

4. Olvidar a los proveedores

Muchos incidentes y fallos de cumplimiento surgen fuera del perímetro interno. La gestión de terceros debe formar parte central del sistema.

5. No probar lo que se documenta

Un plan de continuidad no probado, una copia de seguridad no restaurada o un procedimiento de incidentes no ensayado tienen poco valor real.

Beneficios de un sistema integrado de cumplimiento

Implementar un sistema para ENS, NIS2 y DORA aporta ventajas claras más allá de evitar sanciones.

  • reduce costes de gestión documental,
  • mejora la trazabilidad de controles,
  • facilita auditorías y revisiones,
  • fortalece la resiliencia operativa,
  • mejora la toma de decisiones basada en riesgos,
  • aumenta la confianza de clientes, reguladores y socios,
  • impulsa una cultura de seguridad más madura.

Además, un enfoque integrado permite que la organización pase de una lógica reactiva a una lógica preventiva. En lugar de “responder cuando llega la auditoría”, se trabaja con una visión continua de seguridad y cumplimiento.

Conclusión

Implementar un sistema para el cumplimiento de ENS, NIS2 y DORA requiere mucho más que recopilar documentos o marcar casillas. Necesita un enfoque estructurado, basado en riesgos, con gobierno claro, controles comunes, evidencias fiables y mejora continua.

La mejor estrategia es construir un modelo integrado de Ciberseguridad y cumplimiento que conecte procesos, tecnología y personas. De esta forma, la organización no solo cumple con la normativa, sino que también refuerza su resiliencia y capacidad de respuesta ante incidentes.

En un entorno cada vez más exigente, el verdadero valor del cumplimiento normativo no está solo en evitar sanciones, sino en crear una base sólida para operar con seguridad, confianza y continuidad.

Categorías
Hacking Inteligencia Artificial Services - Software

Pentesting 2.0: el libro para entender cómo cambia la ciberseguridad ofensiva con la Inteligencia Artificial

La ciberseguridad ofensiva está cambiando.

No dentro de cinco años.
No cuando las empresas “terminen de adoptar la IA”.
No cuando aparezca una nueva generación de herramientas mágicas.

Está cambiando ahora.

La forma de hacer reconocimiento, enumeración, análisis de vulnerabilidades, explotación, reporting y priorización de riesgos ya no se parece a la de hace unos años. Y quien siga entendiendo el pentesting como una simple ejecución de herramientas, escaneos automáticos y generación de informes genéricos, se va a quedar atrás.

Por eso he escrito Pentesting 2.0, un libro orientado a profesionales que quieren entender hacia dónde va realmente la ciberseguridad ofensiva y cómo la Inteligencia Artificial está empezando a transformar la manera en la que trabajamos.

No es un libro para vender humo ni una colección de prompts. Tampoco es una promesa absurda de “hackear con IA en 10 minutos”.

Es un libro para entender el nuevo escenario desde una perspectiva completamente técnica.

El pentesting tradicional ya no es suficiente

Durante años, muchas auditorías de seguridad han seguido un patrón bastante reconocible:

  1. Se define un alcance.
  2. Se ejecutan herramientas.
  3. Se validan algunos resultados.
  4. Se redacta un informe.
  5. El cliente recibe un PDF con vulnerabilidades, evidencias y recomendaciones.

Ese modelo sigue teniendo valor, pero tiene un problema evidente: ya no escala bien frente a la velocidad actual del cambio tecnológico.

Las empresas despliegan infraestructura constantemente.
Aparecen nuevos activos sin control.
Los equipos usan servicios SaaS, APIs, entornos cloud, integraciones, herramientas internas, repositorios, dominios, subdominios y aplicaciones que cambian cada semana.
Y mientras tanto, los atacantes no esperan a que llegue la siguiente auditoría anual.

El pentesting clásico, entendido como una foto puntual del estado de seguridad, empieza a quedarse corto.

La pregunta ya no es solo:

“¿Tengo vulnerabilidades ahora mismo?”

La pregunta real es:

“¿Qué está cambiando en mi superficie de ataque y cómo puedo detectarlo antes de que lo aproveche alguien?”

Ahí es donde nace la idea de Pentesting 2.0.

Qué significa realmente Pentesting 2.0

Pentesting 2.0 no significa sustituir al pentester por una IA.

Esa es una visión simplista.

Pentesting 2.0 significa usar automatización, inteligencia artificial, metodologías ofensivas y criterio humano para construir procesos de seguridad más continuos, más inteligentes y más útiles para el negocio.

Significa pasar de auditorías aisladas a modelos más dinámicos. Entender que una vulnerabilidad no tiene el mismo impacto en todos los contextos y que no basta con encontrar fallos: hay que priorizarlos, explicarlos, conectarlos con escenarios reales de ataque y traducirlos a decisiones comprensibles para perfiles técnicos y directivos.

Y significa, sobre todo, que el profesional de ciberseguridad ofensiva necesita evolucionar.

Porque la IA puede ayudar a acelerar tareas, correlacionar información, resumir evidencias, generar hipótesis, analizar resultados y asistir en la creación de informes. Pero quien no entienda la metodología, la técnica y el impacto real de lo que está haciendo, solo conseguirá automatizar ruido.

Por qué he escrito este libro

En The Hacker Way trabajamos con ciberseguridad ofensiva, auditorías, análisis técnico y creación de soluciones orientadas a seguridad.

Y cada vez es más evidente que hay una brecha entre dos mundos:

Por un lado, profesionales que siguen viendo la IA como una moda o como algo ajeno a la seguridad ofensiva.

Por otro, personas que creen que la IA lo hará todo por ellos, como si bastara con escribir cuatro instrucciones en una herramienta y esperar resultados fiables.

Ambos enfoques son peligrosos, porque la realidad está en medio.

La Inteligencia Artificial puede ser una ventaja enorme para un pentester, un analista, un auditor, un consultor o un responsable de seguridad. Pero solo si se usa con criterio.

Este libro nace precisamente de esa idea: ayudar a entender cómo aplicar la IA al pentesting sin perder el rigor técnico.

A quién va dirigido Pentesting 2.0

Este libro está pensado para perfiles como:

  • Profesionales de ciberseguridad que quieren actualizar su visión del pentesting.
  • Pentesters que desean incorporar IA y automatización a su metodología.
  • Analistas de seguridad que necesitan entender mejor la lógica ofensiva.
  • CISOs, CTOs y responsables técnicos que quieren comprender cómo está evolucionando la evaluación de seguridad.
  • Consultores que quieren ofrecer servicios más modernos, diferenciales y alineados con la realidad actual.
  • Estudiantes avanzados que no quieren limitarse a ejecutar herramientas sin entender el contexto.

No necesitas creer que la IA va a reemplazar a todos los profesionales de seguridad.

De hecho, mi visión es bastante distinta: la IA no reemplazará al buen profesional, pero sí aumentará la distancia entre quienes saben usarla bien y quienes siguen trabajando exactamente igual que hace diez años.

Qué vas a encontrar en el libro

En Pentesting 2.0 encontrarás una visión práctica, estratégica y realista sobre la evolución de la ciberseguridad ofensiva.

El objetivo no es abrumarte con teoría vacía, sino ayudarte a entender cómo se conectan piezas que hoy son fundamentales:

  • Reconocimiento ofensivo.
  • Automatización de procesos.
  • Inteligencia Artificial aplicada al análisis técnico.
  • Priorización de vulnerabilidades.
  • Validación de hallazgos.
  • Metodologías modernas de pentesting.
  • Diferencias entre encontrar vulnerabilidades y demostrar riesgo real.
  • El papel del criterio humano en un entorno cada vez más automatizado.

El libro no plantea la IA como una varita mágica, sino como una herramienta poderosa, pero también como una fuente de errores si se usa sin conocimiento.

El problema de confiar ciegamente en la IA

Uno de los grandes riesgos actuales es pensar que una IA puede analizar un sistema, detectar vulnerabilidades, comprender impacto, explotar fallos y generar conclusiones fiables sin supervisión.

Eso no es realista.

La IA puede inventar resultados, interpretar mal una salida técnica, sugerir comandos peligrosos, confundir una vulnerabilidad teórica con una explotación viable.
Puede generar informes muy bien escritos, pero técnicamente débiles.

Por eso el futuro no pertenece al profesional que “delega todo en la IA”.

Pertenece al profesional que sabe dirigirla.

El que sabe hacer buenas preguntas, que entiende cuándo una respuesta no tiene sentido y valida resultados.

Ese es el tipo de mentalidad que intento transmitir en este libro.

Pentesting 2.0 no va de herramientas, va de criterio

Las herramientas cambian.

Hoy usamos unas, mañana aparecerán otras y dentro de dos años muchas serán mejores, más rápidas o directamente irrelevantes.

Pero el criterio permanece.

Saber cómo piensa un atacante, cómo se encadena una vulnerabilidad, qué información tiene valor, cuándo un hallazgo es explotable y cómo comunicar riesgo.

Eso es lo que diferencia a un operador técnico de un profesional realmente valioso.

Y ese es uno de los mensajes centrales de Pentesting 2.0.

Por qué este libro puede ayudarte

Si trabajas en ciberseguridad, este libro puede ayudarte a ordenar ideas, actualizar tu enfoque y comprender mejor hacia dónde se mueve el sector. Si eres pentester, puede ayudarte a pensar cómo incorporar IA sin perder profundidad técnica.

Si eres responsable de seguridad, puede ayudarte a entender qué deberías exigir a una auditoría moderna.

Y si estás construyendo una carrera en ciberseguridad ofensiva, puede ayudarte a evitar uno de los errores más habituales: aprender herramientas sin entender metodología.

Disponible en Amazon

Pentesting 2.0 está disponible en Amazon.

Es un libro especialmente pensado para quienes quieren ir más allá del pentesting tradicional y entender cómo la IA, la automatización y la ciberseguridad ofensiva empiezan a converger en una nueva forma de trabajar.

Lo puedes comprar en el siguiente enlace: Pentesting 2.0 en Amazon: https://www.amazon.es/dp/B0H5LSGVXB

Si quieres entender cómo está evolucionando la ciberseguridad ofensiva y cómo aplicar la Inteligencia Artificial con criterio técnico, este libro es para ti.

Pentesting 2.0 disponible en Amazon.

Categorías
Hacking Ciberinteligencia Uncategorized

OSINT avanzado en la Darknet: aprende a investigar donde Google no llega

Cuando se habla de OSINT, la mayor parte de la información visible en Internet está al alcance de cualquiera, pero en una investigación real, la información verdaderamente valiosa no siempre aparece en Google, en redes sociales o en fuentes abiertas convencionales.

A veces está en foros cerrados.
En mercados clandestinos.
En canales poco indexados.
En filtraciones de datos.
En conversaciones entre actores maliciosos.
En movimientos de criptomonedas vinculados a fraude, extorsión o ransomware.

Y aquí es donde muchos analistas se quedan bloqueados.

No porque no tengan interés o tengan capacidad, sino porque nadie les ha enseñado una metodología práctica para investigar la Darknet de forma profesional, estructurada y segura.

Por eso hemos creado OSINT avanzado para analistas e investigadores: Rastreo en la Darknet – Nivel 2.

Un curso diseñado para profesionales que quieren ir más allá del OSINT básico y aprender a trabajar con escenarios reales de investigación digital.

No se trata de “entrar en la Darknet”

Entrar en la Darknet es fácil.

Lo difícil es saber qué buscar, dónde buscar, cómo interpretar lo que encuentras y cómo convertir piezas sueltas de información en inteligencia útil.

En este curso aprenderás a investigar con criterio.

Verás cómo identificar foros, mercados, actores relevantes, patrones de comportamiento, posibles indicios de actividad criminal y conexiones entre amenazas, infraestructuras y flujos económicos.

También trabajarás con un bloque clave: criptomonedas y trazabilidad del dinero.

Porque hoy, muchas investigaciones relacionadas con ransomware, fraude, APTs, extorsión o cibercrimen no se entienden sin saber analizar transacciones, wallets, movimientos sospechosos y patrones en blockchain.

Un curso para perfiles que necesitan investigar de verdad

Este curso está especialmente pensado para:

  • Analistas OSINT.
  • Profesionales de ciberseguridad.
  • Equipos Red Team, Blue Team y Threat Intelligence.
  • Investigadores digitales.
  • Fuerzas y cuerpos de seguridad.
  • Perfiles técnicos que quieran especializarse en inteligencia e investigación en entornos de alto valor.

No necesitas ser un experto avanzado en ciberseguridad para empezar, pero sí tener ganas de aprender, practicar y entender cómo se desarrollan investigaciones reales.

¿Qué vas a aprender?

Durante la formación aprenderás a:

  • Navegar y operar con una metodología profesional en entornos Darknet.
  • Identificar mercados, foros y actores relevantes.
  • Detectar patrones de comportamiento e indicios de actividad ilícita.
  • Mapear amenazas reales mediante técnicas OSINT.
  • Analizar campañas de ransomware, fraude y actividad de grupos APT.
  • Entender cómo funciona la trazabilidad de criptomonedas.
  • Interpretar transacciones y detectar movimientos sospechosos.
  • Procesar información dispersa y convertirla en inteligencia accionable.
  • Automatizar parte de tus investigaciones para escalar resultados.

La diferencia está en el enfoque: no vas a limitarte a ver teoría.

Vas a aprender cómo se trabaja, paso a paso, en investigaciones que se parecen a las que encontrarías en un entorno profesional.

La Darknet no es magia. Es metodología.

Uno de los mayores errores al hablar de Darknet es tratarla como si fuese algo misterioso, inaccesible o reservado únicamente a perfiles extremadamente técnicos.

No lo es.

La Darknet es un entorno más de investigación.
Complejo, sí.
Sensible, también.
Pero investigable si sabes cómo hacerlo.

La clave está en tener metodología, criterio, herramientas adecuadas y una forma ordenada de documentar, contrastar y analizar la información.

Eso es exactamente lo que trabajamos en este curso.

¿Por qué deberías hacer este curso?

Porque el mercado necesita profesionales capaces de investigar más allá de las fuentes convencionales.

Las empresas necesitan anticiparse a filtraciones, amenazas, campañas de ransomware, venta de accesos, exposición de credenciales y menciones en entornos clandestinos.

Los equipos de ciberseguridad necesitan analistas que no solo ejecuten herramientas, sino que sepan pensar, correlacionar información y generar inteligencia útil.

Y los investigadores necesitan entender cómo se mueve la información, el dinero y la actividad criminal en entornos donde no basta con hacer una búsqueda rápida.

Este curso te da una base práctica para empezar a trabajar ese tipo de investigaciones con una visión mucho más profesional.

Accede al curso

Si quieres aprender OSINT avanzado aplicado a investigaciones en la Darknet, análisis de amenazas y trazabilidad de criptomonedas, este curso es para ti.

Entra ahora en “OSINT avanzado para analistas e investigadores: Rastreo en la Darknet – Nivel 2” y aprende a investigar donde otros ni siquiera saben buscar.

👉 Acceder al curso:
https://thehackerway.es/producto/osint-para-analistas-e-investigadores-rastreo-en-la-darknet/

Categorías
Ciberinteligencia Hacking

Nueva formación:Curso de OSINT para analistas e investigadores: Técnicas de rastreo en Internet y la Deep Web – Nivel 1

Ya está disponible nuestra nueva formación especializada en OSINT (Open Source Intelligence), dirigida a analistas, investigadores y profesionales de la ciberseguridad que quieran mejorar sus habilidades de investigación y aplicar técnicas de reconocimiento.

🔍 ¿Qué aprenderás en este curso de OSINT?

Como de costumbre en The Hacker Way, es una formación 100% práctica y didáctica, repleta de ejemplos reales y ejercicios. A lo largo del contenido aprenderás a:

  • Utilizar herramientas avanzadas de OSINT para rastrear información en Internet y la Deep Web.
  • Investigar personas y empresas desde una perspectiva profesional.
  • Organizar y documentar hallazgos de forma estructurada.
  • Entender los aspectos legales y éticos de las investigaciones OSINT.
  • Navegar y trabajar en Darknets como TOR, I2P y Hyphanet (antes Freenet).
Aprende sobre la Deep Web

🗓️ ¡En preventa hasta el 22 de junio!

La formación se encuentra en preventa hasta el 22 de junio con un descuento exclusivo de 30 €.


👉 Mi recomendación es que aproveches esta oferta antes de que finalice.

Ah, además, en el precio están incluidas todas las actualizaciones que se irán publicando, las cuales incluirán ejercicios prácticos, uso de herramientas y técnicas modernas.

La formación está compuesta por vídeos y recursos descargables.

En total, tendrás acceso a aproximadamente 10 horas de vídeo, a las que estimamos que deberás dedicarle aproximadamente 40 horas para realizar las prácticas y ejemplos que se enseñan en las lecciones.

Además de este curso de OSINT para analistas e investigadores, también tenéis disponible el curso de Técnicas de Investigación con OSINT si buscas algo más introductorio y no tan avanzado sobre este tema.

¡Aprovecha la oportunidad y apúntate!

Categorías
Hacking

SSH Hardening and Offensive Mastery: Guía Completa de Seguridad SSH

SSH Hardening and Offensive Mastery: Guía Completa de Seguridad SSH

La seguridad SSH es esencial para proteger servidores y sistemas remotos frente a accesos no autorizados. Este artículo aborda desde conceptos básicos de hardening SSH hasta técnicas ofensivas para evaluar y fortalecer la seguridad de tus conexiones. Descubre las mejores prácticas para asegurar tu entorno y dominar herramientas para pruebas de penetración.

¿Qué es SSH y por qué es importante asegurar su acceso?

SSH (Secure Shell) es un protocolo que permite conexiones seguras y cifradas entre un cliente y un servidor. Se utiliza principalmente para administrar servidores de forma remota, evitando que atacantes puedan interceptar credenciales o comandos.

La exposición de un servicio SSH sin protección puede suponer un riesgo grave, ya que los atacantes suelen buscar vulnerabilidades para obtener acceso privilegiado. Por eso, es crucial practicar el ssh hardening para proteger tus sistemas.

Conceptos clave para el hardening SSH

El ssh hardening implica aplicar configuraciones y medidas que limiten los riesgos y dificulten el acceso no autorizado. Aquí algunas de las técnicas más efectivas:

1. Cambiar el puerto SSH por defecto

El puerto por defecto es el 22, y cambiarlo ayuda a evitar ataques automatizados que escanean esta puerta comúnmente.

«`bash

Editar el archivo /etc/ssh/sshd_config

Port 2222
«`

2. Deshabilitar el acceso root directo

Permitir acceso root directo es un gran riesgo. Mejor iniciar sesión con un usuario normal y usar `sudo` para privilegios.

«`bash
PermitRootLogin no
«`

3. Uso obligatorio de autenticación por clave pública

Eliminar el acceso mediante contraseñas y forzar el uso de llaves SSH mejora mucho la seguridad.

«`bash
PasswordAuthentication no
PubkeyAuthentication yes
«`

4. Limitar el acceso a usuarios específicos

Solo ciertos usuarios deben poder iniciar sesión por SSH.

«`bash
AllowUsers usuario1 usuario2
«`

5. Configurar el firewall para permitir solo conexiones SSH desde rangos confiables

Filtra IPs para minimizar posibles atacantes.

«`bash
ufw allow from 192.168.1.0/24 to any port 2222
«`

Técnicas ofensivas para pruebas de seguridad SSH

Una buena seguridad implica también entender cómo atacan los ciberdelincuentes. Herramientas y técnicas ofensivas permiten evaluar la robustez del sistema.

Fuerza bruta y diccionarios

Ataques comunes que prueban múltiples combinaciones de usuario y contraseña. Herramientas como Hydra o Medusa son habituales para estas pruebas.

Escaneo de puertos

Escanear qué puertos SSH están activos usando nmap para identificar servidores vulnerables o mal configurados.

«`bash
nmap -p 22,2222 -sV IP_DESTINO
«`

Explotación de vulnerabilidades

Buscar versiones antiguas del servicio SSH que puedan tener bugs conocidos. Herramientas como Metasploit pueden automatizar estas tareas.

Ingeniería social y phishing

Aunque no es técnico, no debe subestimarse la capacidad de un atacante para engañar a usuarios y obtener credenciales.

Herramientas recomendadas para hardening y auditoría SSH

– OpenSSH: Implementación estándar para configurar servidores SSH.
– Fail2ban: Bloquea IPs con intentos de acceso fallidos repetidos.
– ssh-audit: Analiza configuraciones SSH en busca de debilidades.
– Lynis: Auditoría completa de seguridad de sistemas, incluyendo SSH.
– John the Ripper: Para pruebas de cracking de contraseñas de llaves SSH.

Buenas prácticas adicionales para asegurar SSH

– Mantén siempre actualizado el software del servidor.
– Realiza auditorías periódicas de accesos y configuraciones.
– Utiliza autenticación de dos factores (2FA) en conexiones SSH.
– Implementa un sistema de registro y alerta ante accesos sospechosos.
– Limita el tiempo de sesiones o desconecta automáticamente tras inactividad.

Conclusión

El ssh hardening es una parte fundamental dentro de cualquier estrategia de ciberseguridad. Combinar configuraciones seguras con pruebas ofensivas controladas permite proteger eficazmente servidores y mantener confiables las conexiones remotas. La implementación de estas recomendaciones y el uso de herramientas especializadas te acercarán a la ofensive mastery en seguridad SSH, garantizando la integridad y confidencialidad de tus sistemas.

—

Para profundizar en seguridad y ofensiva SSH, sigue explorando nuevas técnicas y mantente siempre actualizado con las últimas tendencias en ciberseguridad. Tu servidor y su información lo agradecerán.

Categorías
Hacking automatizacion Hacking Python

Nueva formación: Técnicas y herramientas de IA aplicadas a la Ciberseguridad

Nos complace anunciar que, desde este momento, se encuentra disponible el primer volumen de la formación Técnicas y herramientas de IA aplicadas a la Ciberseguridad.

Es la primera formación sobre Inteligencia Artificial aplicada al sector de la ciberseguridad que publicamos, aunque no será la última.

Con esta formación aprenderás las claves de la IA y los avances más significativos que han tenido lugar en los últimos años mediante un enfoque completamente práctico.

Entre otras cosas, aprenderás las reglas fundamentales de los proyectos de Machine y Deep Learning, de tal manera que podrás crear tus propios modelos de IA, que pueden aplicarse perfectamente a cualquier contexto, incluyendo la ciberseguridad.

Verás cómo, mediante modelos personalizados, es posible crear agentes capaces de detectar muestras maliciosas o automatizar ataques de Phishing potenciados con la IA.

Para que te hagas una idea sobre lo que aprenderás, el temario incluye las siguientes lecciones:

  • Conceptos básicos de inteligencia artificial y machine learning
  • Diferencias clave entre IA, ML y DL
  • Ciclo de vida de un proyecto de ML
  • Aplicación y uso de los principales algoritmos de ML
  • Modelos LLM actuales y funcionamiento
  • Phishing dirigido aplicando técnicas de IA
  • Detección de Malware aplicando técnicas de IA
  • Creación de modelos de IA personalizados
  • Técnicas de Deep Learning para reconocimiento de objetos y rostros
  • Uso de plataformas en la nube para entrenamiento de modelos
  • Creación de agentes IA para automatizar rutinas

Estos son los puntos más interesantes, pero hay más contenido distribuido en más de 10 horas de vídeo.

Si quieres aprender cómo funciona realmente la IA y de qué manera impacta en el mundo de la ciberseguridad, esta formación es la indicada para ti.

Este es el primer volumen, en el que aprenderás las bases fundamentales para dominar esta tecnología, aunque en los próximos meses publicaremos el segundo volumen que será de nivel avanzado y no podrás seguirlo si no has asimilado los conocimientos de esta primera formación.

Además, como sabes, tanto la IA como la ciberseguridad evolucionan continuamente. Por ese motivo, si adquieres la formación tendrás acceso indefinido a los contenidos y las actualizaciones que iremos publicando de forma regular. Por lo tanto, no es un curso que se quedará desactualizado después de un tiempo, accederás a las nuevas lecciones que publicarán en la plataforma.

Apúntate cuanto antes, la IA es el futuro y esta es una formación imprescindible.

¡Un saludo y Happy Hack!
Adastra.

Categorías
Hacking

Chip ESP32: Encontrada una vulnerabilidad que podría afectar a millones de dispositivos IoT

Un hallazgo preocupante en el Chip ESP32

El Chip ESP32, fabricado por la compañía china Espressif, se encuentra en millones de dispositivos IoT (Internet of Things). Según recientes investigaciones de la empresa española Tarlogic Security, se ha descubierto una funcionalidad oculta en este microcontrolador que podría amenazar la seguridad de teléfonos móviles, ordenadores, cerraduras inteligentes y dispositivos médicos.

Miguel Tarascó Acuña y Antonio Vázquez Blanco, de Tarlogic han revelado que el mencionado Chip ESP32 tiene ocultos comandos no presentes en la documentación oficial que permitirían a atacantes malintencionados suplantar dispositivos, obtener acceso no autorizado a datos e incluso conseguir una persistencia dentro de los sistemas a largo plazo. Este descubrimiento se presentó recientemente en RootedCON 2025, uno de los mayores congresos de ciberseguridad en español.

Internet of Things (IoT)

¿Cómo afecta esta vulnerabilidad a estos dispositivos?

La explotación de estos comandos no documentados podría derivar en:

  • Suplantación de dispositivos confiables, permitiendo a un atacante falsear su identidad frente a otros dispositivos dentro de la red.
  • Acceso no permitido a información sensible, como datos personales o empresariales.
  • Ataques de persistencia, en los que el código se mantiene en los dispositivos a largo plazo sin ser detectado.
  • Espionaje masivo, ya que los atacantes podrían interceptar conversaciones y datos en dispositivos IoT.

El hecho de que este Chip ESP32 se pueda adquirir fácilmente en diversas plataformas por apenas 2 euros lo convierte en una opción atractiva para fabricantes, lo que explica su amplia presencia en el mercado. Sin embargo, su bajo precio no debería comprometer la seguridad de los usuarios.

Tarlogic ha creado una herramienta para reforzar la seguridad Bluetooth

Para mitigar los riesgos asociados a este descubrimiento, Tarlogic ha desarrollado USB Bluetooth, una herramienta open source que permite realizar auditorías de seguridad en dispositivos Bluetooth sin importar el sistema operativo. Este software busca democratizar la seguridad en el ámbito de la conectividad inalámbrica y facilitar la detección de vulnerabilidades antes de que sean explotadas por cualquier atacante.

Además, la compañía ha desarrollado la metodología BSAM (Bluetooth Security Audit Methodology), un sistema que permite evaluar de manera estructurada la seguridad de dispositivos Bluetooth, identificando posibles brechas que podrían ser aprovechadas por atacantes.

Puerta trasera (backdoor)

Espressif responde: ¿Funcionalidad oculta o puerta trasera?

Tras la publicación del informe de Tarlogic, el fabricante de estos chips, Espressif, se ha visto obligado a responder a las acusaciones. En un comunicado, la empresa ha explicado que estos comandos no documentados forman parte de su implementación del protocolo HCI (Host Controller Interface) y que fueron diseñados para pruebas internas de la empresa y depuración.

Aunque en un principio se calificó esta vulnerabilidad como una puerta trasera o backdoor, posteriormente Tarlogic ha añadido un matiz sus declaraciones y ahora la define como una funcionalidad oculta. La diferencia es crucial: mientras que una puerta trasera implica una intención deliberada de permitir acceso, una funcionalidad oculta podría ser un descuido o una falta de documentación adecuada.

Pese a la postura de Espressif, la compañía ha anunciado que eliminará estos comandos en futuras actualizaciones de software, reduciendo así el riesgo de explotación por parte de posibles atacantes.

¿Es seguro el Chip ESP32?

El descubrimiento de esta vulnerabilidad en el Chip ESP32 ha puesto sobre la mesa un problema muy presente en la industria tecnológica: la falta de transparencia en la fabricación de componentes esenciales. Si bien Espressif ha minimizado la gravedad de este descubrimiento, el hecho de que millones de dispositivos contengan una funcionalidad no documentada representa un peligro significativo para la privacidad y la seguridad de los usuarios.

Para mitigar los posibles ataques, es fundamental que los fabricantes implementen mecanismos de auditoría de seguridad rigurosos, que los desarrolladores de dispositivos sean conscientes de estas vulnerabilidades y que los usuarios mantengan sus dispositivos siempre actualizados, algo vital para mantener esa seguridad que todo usuario desea para su privacidad.

El Chip ESP32 es solo un ejemplo de cómo la ciberseguridad debe ser una prioridad en el desarrollo de la tecnología que usamos a diario. Este caso demuestra la importancia de la investigación en la seguridad digital y la necesidad de adoptar medidas proactivas para proteger la información en un mundo cada vez más interconectado.